Qué es
WMI para ejecución y movimiento lateral abusa de la interfaz de administración de Windows para correr comandos en un equipo remoto. El atacante ya tiene credenciales de administrador local en el destino. Las convierte en ejecución de código en otra máquina, sin instalar herramientas ni abrir una sesión interactiva.
Cómo funciona
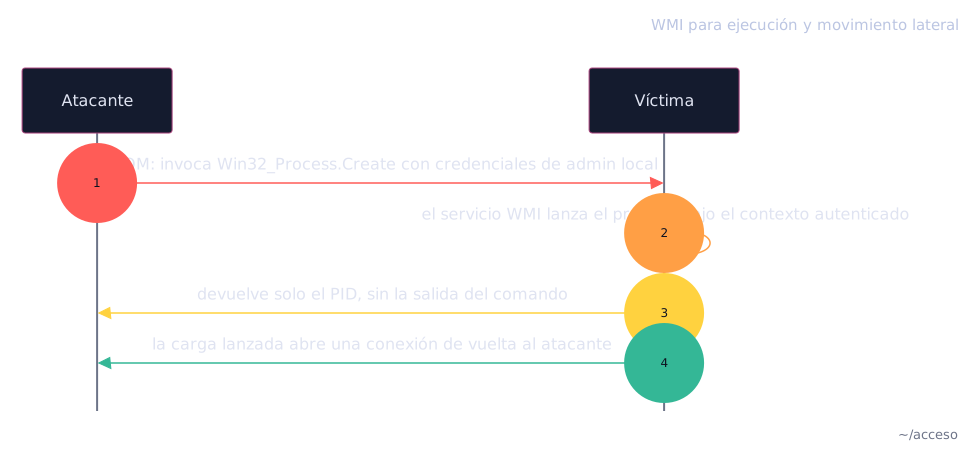
WMI es la interfaz de administración que trae Windows. Su clase Win32_Process tiene un método Create que lanza un proceso.
Con credenciales de administrador local en el destino, el atacante invoca ese método de forma remota sobre DCOM. El servicio WMI del equipo lanza el proceso bajo el contexto autenticado.
No escribe nada en disco ni registra un servicio nuevo: usa un componente firmado que ya corre en la máquina. Funciona aunque WinRM esté apagado.
La ejecución es ciega: devuelve un ID de proceso, no la salida. Por eso se lanza una carga que llama de vuelta.
Cómo ejecutar
Enumeración
Con credenciales de administrador local en el destino, validar el acceso WMI
sobre RPC. El (Pwn3d!) confirma que la cuenta puede ejecutar de forma
remota:
Ejecución
Convertir ese acceso en ejecución de código. WMI lanza el proceso bajo el contexto autenticado usando un componente firmado que ya corre en la máquina, sin escribir en disco ni registrar un servicio nuevo:
Cómo defenderse
Limita y vigila la membresía de administradores locales: sin admin en el destino, WMI remoto no ejecuta.