Qué es
Pass-the-Ticket reutiliza un ticket Kerberos robado para autenticarse como otro usuario. No necesita la contraseña ni el hash. Con el ticket basta para acceder a cualquier servicio que acepte Kerberos.
Cómo funciona
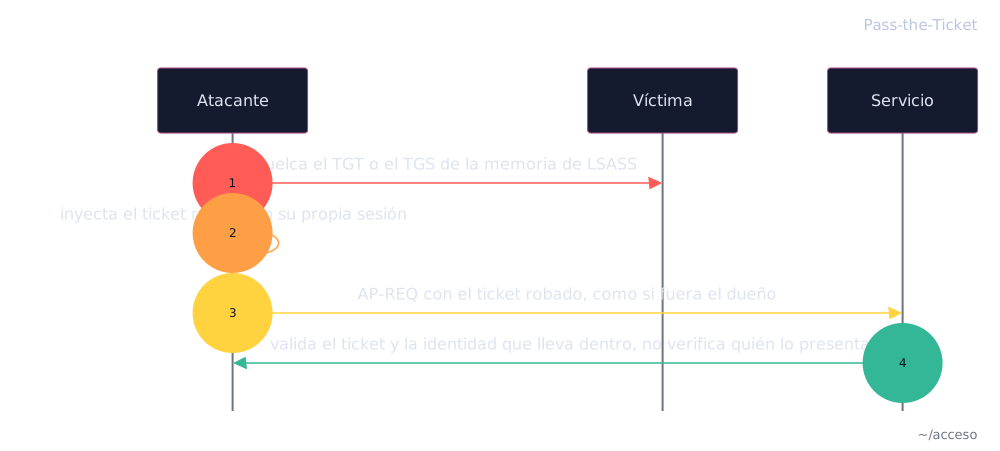
Un ticket Kerberos es una credencial al portador. El servicio comprueba que el ticket sea válido y lee la identidad que lleva dentro, pero no verifica que quien lo presenta sea su dueño. El atacante extrae un TGT o un TGS de la memoria de LSASS en un host ya comprometido. Lo inyecta en su propia sesión y lo presenta como si fuera el usuario legítimo. Un TGT robado pide tickets para cualquier servicio; un TGS solo sirve para uno. El ticket vale hasta que expira.
Cómo ejecutar
Enumeración
Obtener un TGT de la cuenta objetivo y guardarlo en un archivo .ccache.
Aquí se pide con la credencial ya en mano; en un caso real sale de la
memoria de un host comprometido:
Ejecución
Cargar el ticket en la variable KRB5CCNAME y ejecutar en el objetivo por
Kerberos, sin contraseña ni hash. El servicio valida el ticket y no comprueba
quién lo presenta:
Limpieza
Rotar la contraseña de la cuenta suplantada. Los tickets emitidos con la clave anterior dejan de renovarse y caducan:
Cómo defenderse
Credential Guard aísla los tickets en LSASS y corta la extracción de la que depende el ataque.