Qué es
La inyección de SID History mete el SID de un grupo privilegiado dentro de un ticket Kerberos falsificado. La cuenta usa esos permisos sin pertenecer al grupo. Así un dominio comprometido cruza una confianza y manda en el dominio vecino.
Cómo funciona
Active Directory trata un SID del campo sidHistory como una membresía real.
Si el SID da acceso, la cuenta lo recibe.
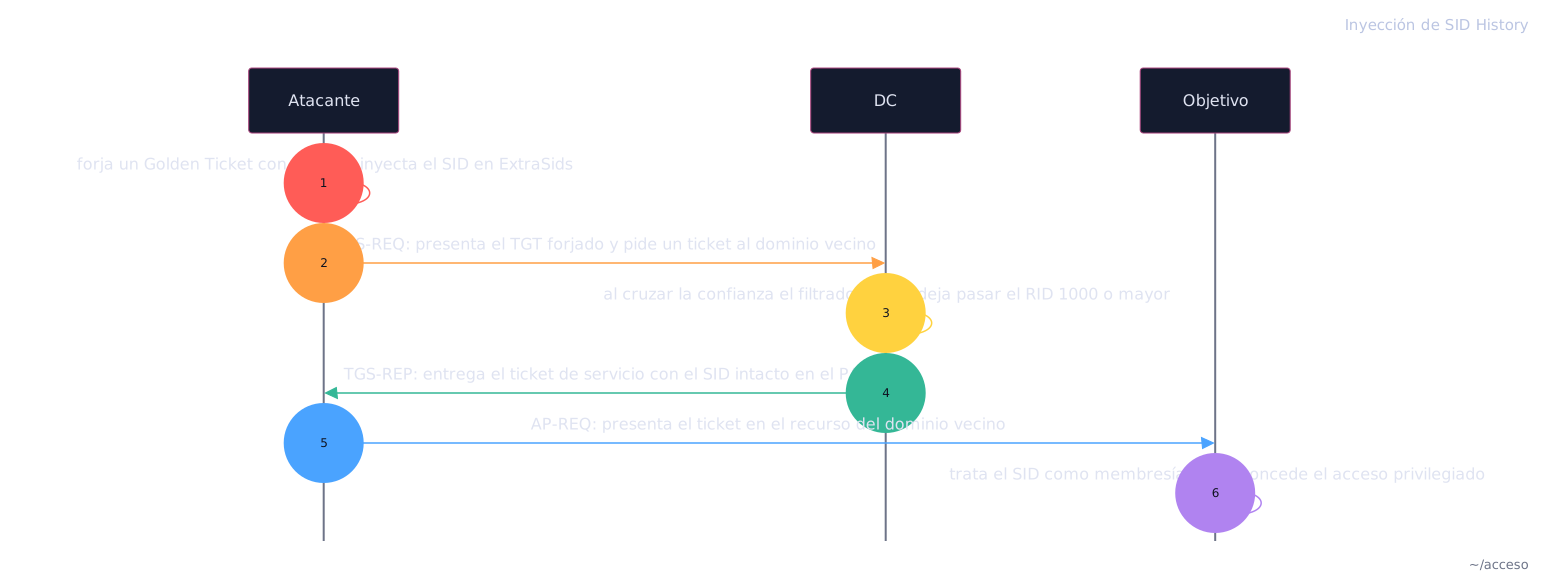
Dentro de un ticket Kerberos, esos SID viajan en el campo ExtraSids del PAC. El Domain Controller arma el PAC y tú no lo tocas. Pero un Golden Ticket lo forjas tú con la clave krbtgt. Entonces tú escribes el PAC, incluido ExtraSids.
Necesitas la clave krbtgt del dominio donde forjas. Eso significa que ya comprometiste ese dominio a fondo.
Metes el SID de un grupo privilegiado en ExtraSids. Cada recurso que lee el ticket te trata como miembro de ese grupo.
El filtrado de SID debería quitar los SID ajenos al cruzar una confianza. Por defecto solo quita los que tienen un RID menor a 1000. Un grupo privilegiado personalizado tiene un RID de 1000 o mayor. Su SID pasa intacto.
Cómo ejecutar
Enumeración
Listar los SID del dominio y sus RID para localizar el grupo privilegiado que se va a inyectar. Domain Admins es el RID 512:
Ejecución
Forjar un ticket con la clave de krbtgt para una cuenta común (siduser, que
no pertenece a ningún grupo privilegiado) e inyectar el SID de Domain Admins
en ExtraSids. El -user-id apunta a un RID que existe, para pasar la
mitigación PAC_REQUESTOR de Server 2022:
Usar el ticket forjado. El Domain Controller lee el SID inyectado como una membresía real y autoriza una réplica (DCSync), pese a que la cuenta no está en Domain Admins:
Limpieza
Eliminar la cuenta desechable. En un Server 2022 con PAC_REQUESTOR, borrar el
RID deja el ticket forjado inservible (KDC_ERR_TGT_REVOKED). La defensa
durable, para cualquier ticket dorado, es rotar la clave de krbtgt dos veces:
Cómo defenderse
Rota la contraseña de krbtgt dos veces: cada Golden Ticket, con SID inyectado o sin él, muere cuando krbtgt cambia.