Qué es
Shadow Credentials abusa del permiso de escritura sobre el atributo msDS-KeyCredentialLink de una cuenta. El atacante registra su propia clave y se autentica como esa cuenta por Kerberos PKINIT. Nunca necesita ni cambia la contraseña real.
Cómo funciona
Windows deja que una cuenta guarde una clave pública en el atributo msDS-KeyCredentialLink. Cuando la cuenta se autentica, usa PKINIT: presenta un certificado derivado de esa clave en vez de la contraseña. El KDC valida el certificado contra la clave guardada y emite un TGT. No comprueba quién registró la clave. Un atacante con permiso de escritura sobre el atributo añade su propia clave junto a la legítima. El KDC no distingue una clave de la otra. El atacante usa su clave privada para pedir un TGT como la cuenta objetivo. La contraseña real sigue funcionando y ningún evento de reinicio se dispara. Rotar la contraseña no invalida la clave: sigue válida hasta que alguien la borra del atributo.
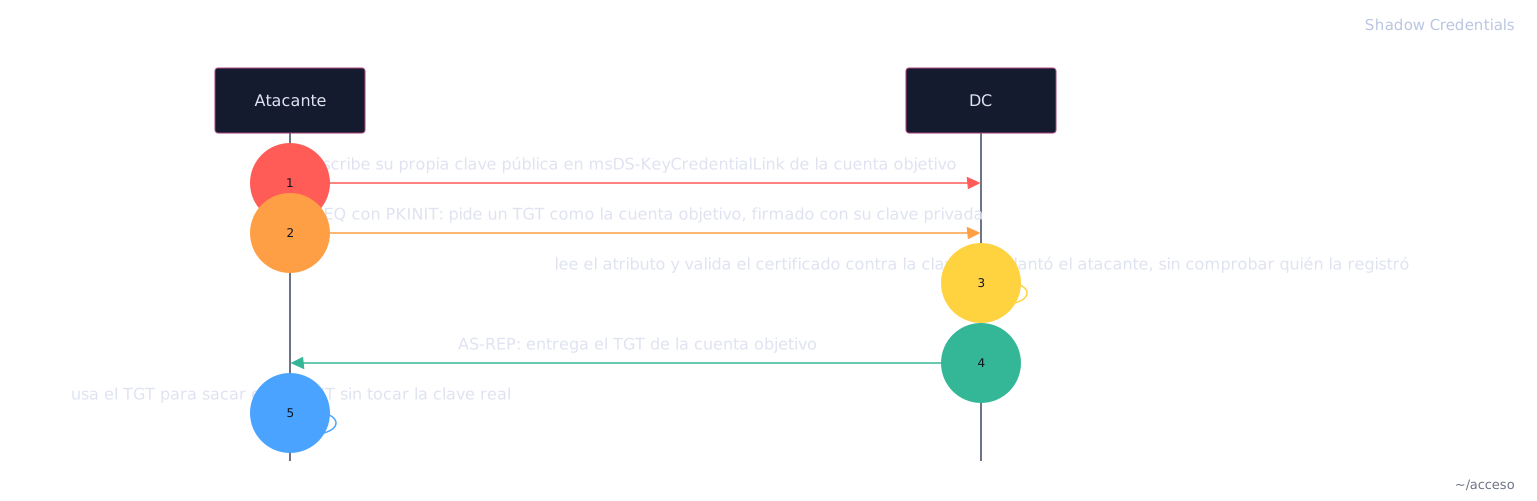
Cómo ejecutar
Ejecución
Partimos de que la cuenta común certuser tiene permiso de escritura
(GenericAll) sobre shadowtarget. Certipy ejecuta toda la cadena en un paso:
planta su propia clave en msDS-KeyCredentialLink, se autentica por PKINIT
como el objetivo, recupera su hash NT y vuelve a dejar el atributo como estaba:
Limpieza
Quitar el permiso de escritura sobre la cuenta objetivo. Sin ese permiso, nadie registra una clave ajena (la cuenta de prueba también se elimina):
Cómo defenderse
Quita el permiso de escritura sobre msDS-KeyCredentialLink de las cuentas que no lo necesitan: sin ese permiso nadie registra una clave ajena.