Qué es
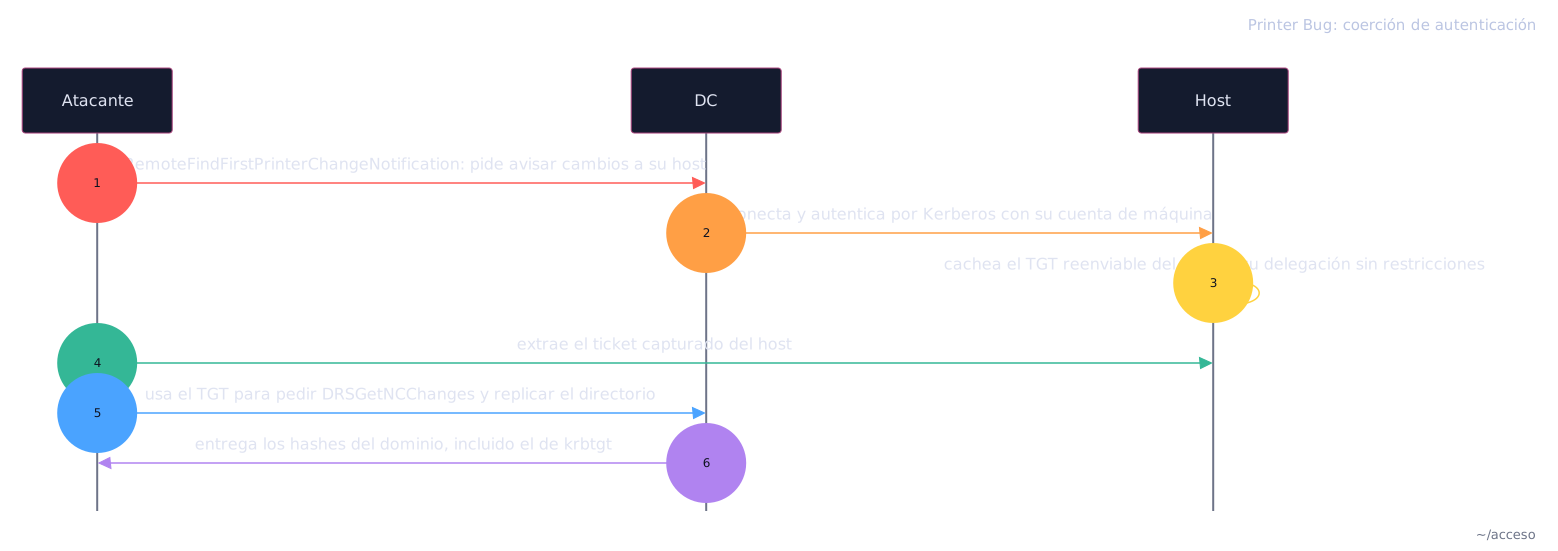
El printer bug abusa de una función del servicio de impresión (spooler) para forzar a un objetivo, casi siempre un Domain Controller, a autenticarse contra un host que tú eliges. La autenticación llega como la cuenta de máquina del objetivo. Con eso capturas su ticket y escalas hasta comprometer el bosque.
Cómo funciona
El spooler expone el protocolo MS-RPRN sobre el named pipe \pipe\spoolss.
Llamas a RpcRemoteFindFirstPrinterChangeNotification para pedirle al objetivo
que avise de cambios de impresión. Esa llamada deja que quien llama elija la
dirección del cliente al que avisar. El spooler se conecta a esa dirección y se
autentica ahí. Nadie valida si tienes permiso para redirigir esa autenticación.
No rompes la autenticación: eliges su destino. Y llega como la cuenta de máquina
(SYSTEM); la de un Domain Controller puede replicar el directorio.
Cómo ejecutar
Enumeración
Con una cuenta común del dominio, comprobar si el spooler del Domain Controller sigue activo y atiende el protocolo remoto de impresión:
Ejecución
Llamar a la función del spooler que deja elegir a qué host avisar. La llamada sale bien y el DC se conecta de vuelta con su cuenta de máquina:
Con un listener a la escucha, esa autenticación llega y se reenvía a otro host.
Autentica como AI-DC01-2022$, la cuenta de máquina del Domain Controller:
El acceso final falla porque la cuenta de máquina del DC no es administradora local del host destino. Pero la autenticación se reenvió: contra un objetivo donde esa identidad sí manda (otro DC, un host con Unconstrained Delegation), el ataque escala hasta replicar el directorio.
Limpieza
Desactivar el servicio Print Spooler en el Domain Controller: sin spooler remoto, la coerción MS-RPRN deja de funcionar:
Cómo defenderse
Desactiva el servicio Print Spooler en los Domain Controllers: quita la variante más peligrosa del ataque.