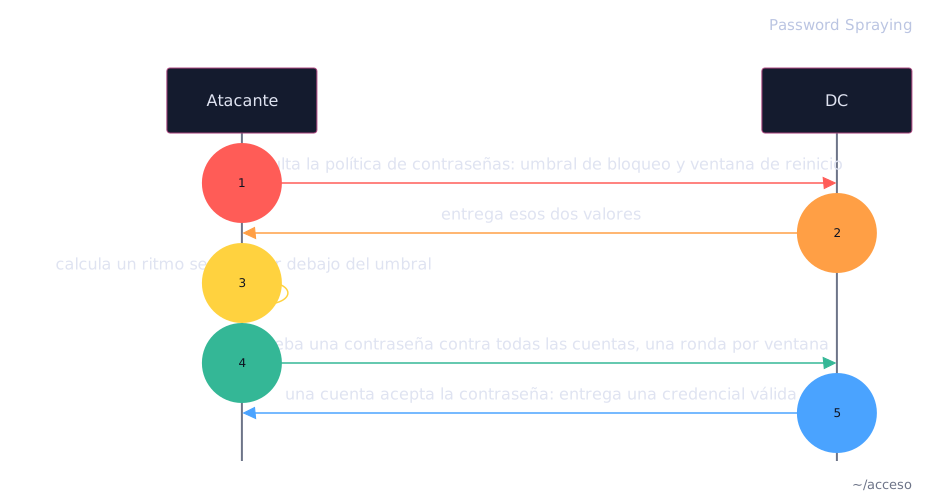
Password spraying prueba pocas contraseñas comunes contra muchas cuentas a la
vez. Se queda bajo el umbral de bloqueo. Con un solo acierto, el atacante
obtiene credenciales válidas del dominio.
Invierte la fuerza bruta. La fuerza bruta lanza muchas contraseñas contra una
cuenta y dispara el bloqueo. El spraying lanza una sola contraseña contra
todas las cuentas y no acerca ninguna al umbral.
Antes de rociar, el atacante lee la política de contraseñas: umbral de
bloqueo y ventana de reinicio. Con esos dos datos calcula un ritmo seguro.
Prueba una contraseña por ronda y espera a que el contador se reinicie antes
de la siguiente. En un dominio grande, alguna cuenta siempre usa un patrón
débil que cumple la política. Basta un acierto.