Qué es
NTLM Relay a Kerberos toma una autenticación NTLM coaccionada y la reenvía a LDAP del Domain Controller. En vez de abrir una sesión, escribe un atributo del directorio. Ese atributo le da al atacante un acceso de Kerberos que dura.
Cómo funciona
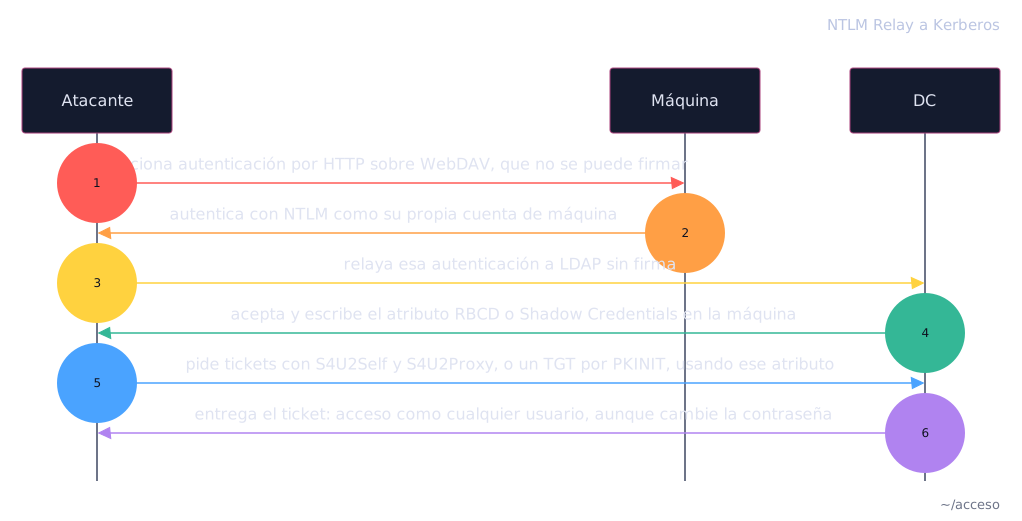
NTLM no comprueba a quién le prueba su identidad la máquina coaccionada. El atacante reenvía esa prueba a LDAP como si fuera la propia máquina. Una máquina puede escribir sus propios atributos en el directorio.
Por la vía RBCD, escribe msDS-AllowedToActOnBehalfOfOtherIdentity para que la máquina confíe en una cuenta del atacante. Por la vía Shadow Credentials, escribe un certificado en msDS-KeyCredentialLink y registra una credencial alterna.
Kerberos respeta ese atributo. Con RBCD, el atacante pide tickets con S4U2Self y S4U2Proxy para hacerse pasar por cualquier usuario. Con Shadow Credentials, pide un TGT por PKINIT. El relay dura segundos, pero el atributo queda: el acceso sobrevive al cambio de contraseña.
El controlador exige firma en LDAP y rechaza el relay que llega por SMB. Por eso el atacante coacciona autenticación por HTTP sobre WebDAV, que no se puede firmar.
Cómo ejecutar
Ejecución
Coaccionar la autenticación por HTTP sobre WebDAV, que no se puede firmar, para que el relay a LDAP no se rechace. La víctima se autentica con su cuenta de máquina:
El relay reenvía esa autenticación a LDAP y, por la vía RBCD, crea una cuenta de equipo y la marca como delegada sobre la víctima:
Con esa cuenta, pedir un ticket de servicio que se hace pasar por administrator
sobre la víctima (S4U2Self y S4U2Proxy):
Usar el ticket: se entra en la máquina como administrador, sin tocar su contraseña:
La vía Shadow Credentials es equivalente: en vez de RBCD, el relay escribe una
clave en msDS-KeyCredentialLink y luego se pide un TGT por PKINIT.
Limpieza
Quitar el atributo de delegación de la víctima y borrar la cuenta de equipo que creó el relay:
Cómo defenderse
Exige firma y channel binding en LDAP: el controlador rechaza la autenticación relayada y cierra el bypass por WebDAV.