Qué es
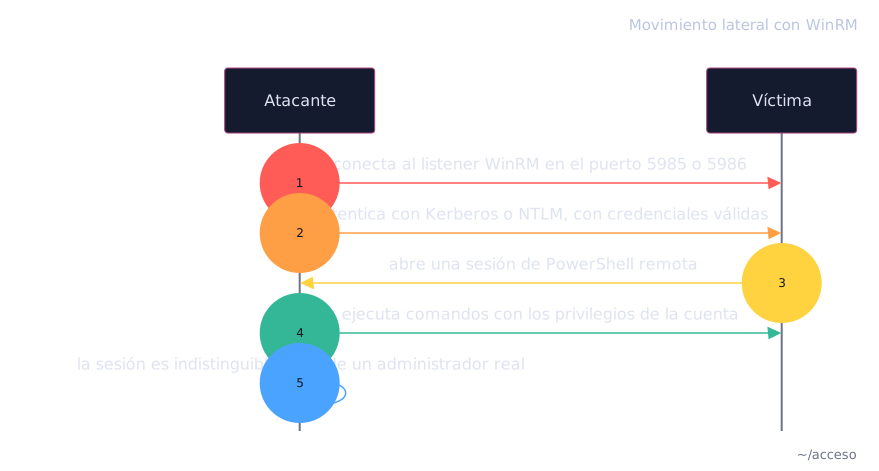
El movimiento lateral con WinRM usa el servicio de administración remota de Windows para ejecutar comandos en otro host. El atacante entra con credenciales válidas y obtiene una sesión de PowerShell con los privilegios de esa cuenta.
Cómo funciona
WinRM es el transporte de PowerShell Remoting. Escucha en el puerto 5985 (HTTP) o 5986 (HTTPS). Viene activo por defecto en Windows Server 2012 y posterior.
Autentica con Kerberos o NTLM, igual que un administrador real. El sistema no distingue la sesión del atacante de la de un administrador: el protocolo y la autenticación son los mismos. No crea un servicio nuevo en el destino, así que deja menos rastro que PsExec.
La cuenta necesita acceso remoto en el destino: grupo Administradores locales o grupo Remote Management Users.
Cómo ejecutar
Enumeración
Con credenciales válidas, validar el acceso WinRM sobre el host. El (Pwn3d!)
confirma que la cuenta puede abrir una sesión remota:
Ejecución
Ejecutar comandos sin sesión interactiva. Corren con los privilegios de la cuenta en el destino, y WinRM no crea ningún servicio nuevo, así que no deja un objeto que borrar después:
Cómo defenderse
Restringe WinRM a hosts de administración designados con reglas de firewall: corta el acceso desde cualquier otro origen.