Qué es
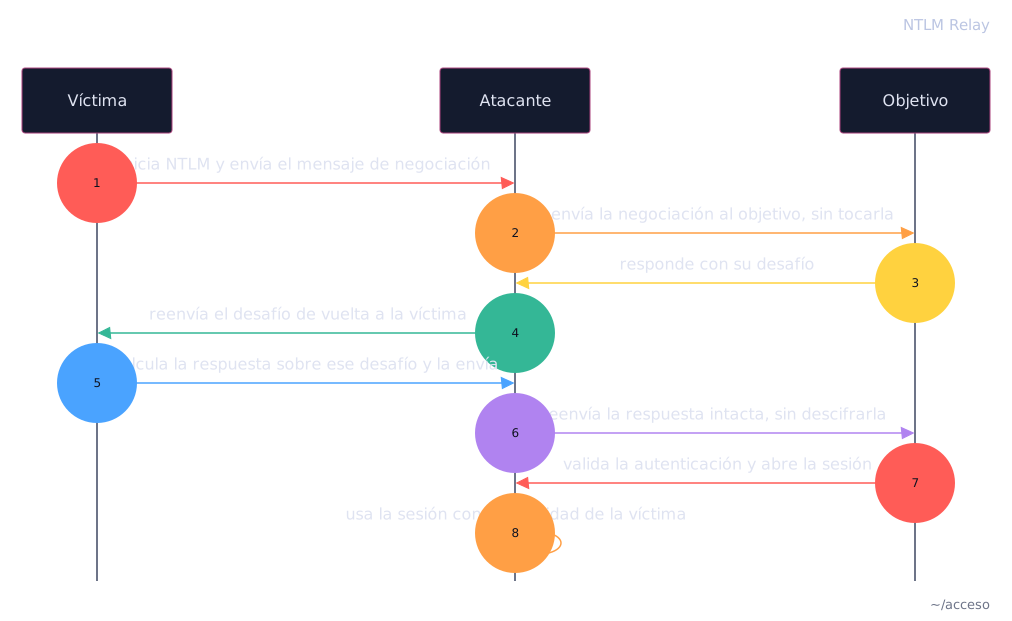
NTLM Relay intercepta una autenticación NTLM legítima y la reenvía a otro servidor en tiempo real. El atacante obtiene una sesión con la identidad de la víctima sin conocer su contraseña ni descifrar ningún hash.
Cómo funciona
NTLM no tiene autenticación mutua. El cliente prueba quién es, pero no verifica a qué servidor se lo prueba. El atacante se coloca en medio, captura el intercambio de desafío y respuesta, y lo reenvía a un objetivo distinto. Ese objetivo ve una autenticación válida y abre la sesión con la identidad de la víctima. El intercambio no se descifra ni se altera: se reenvía intacto. Si el objetivo exige firma SMB, firma LDAP con channel binding, o EPA, el reenvío falla porque la autenticación queda atada a su servidor original.
Cómo ejecutar
Enumeración
Primero, localizar un objetivo que acepte el reenvío. La firma SMB ata la
autenticación a su servidor original: el DC la exige (signing:True), pero la
estación de trabajo no (signing:False), así que es un destino válido:
Ejecución
Conseguir la autenticación coaccionando al Domain Controller. La llamada RPC sale bien y el DC se conecta de vuelta con su cuenta de máquina:
Reenviar ese intercambio, intacto, a la estación de trabajo sin firma. El objetivo valida la autenticación y abre la sesión con la identidad del DC:
El volcado de credenciales falla porque la cuenta de máquina del DC no es administradora local del destino, pero la sesión ya se abrió: contra un host donde esa identidad tenga acceso, el reenvío entrega el sistema.
Limpieza
Exigir firma SMB en el destino: ata cada autenticación a su servidor real y el reenvío deja de funcionar:
Cómo defenderse
Exige firma SMB en todos los sistemas: ata cada autenticación a su servidor real y el reenvío a SMB falla.