Qué es
Living off the Land usa las herramientas que ya trae Windows, en vez de subir las propias. El atacante enumera el dominio y ejecuta código con binarios firmados por Microsoft. Su actividad se confunde con administración normal y esquiva las defensas por firma.
Cómo funciona
Windows trae una superficie administrativa amplia: PowerShell, WMI, net y dsquery consultan el host, la red y Active Directory sin traer código nuevo. Los binarios de ejecución (rundll32.exe, installutil.exe) están firmados por Microsoft y viven en C:\Windows. AppLocker permite por defecto lo que está en esa carpeta, y la firma de Microsoft aporta confianza. El binario de confianza corre la carga. En el árbol de procesos, la acción parece salir de un componente normal de Windows. No hay binario nuevo que detectar, así que la detección por firma o por lista de permitidos no dispara.
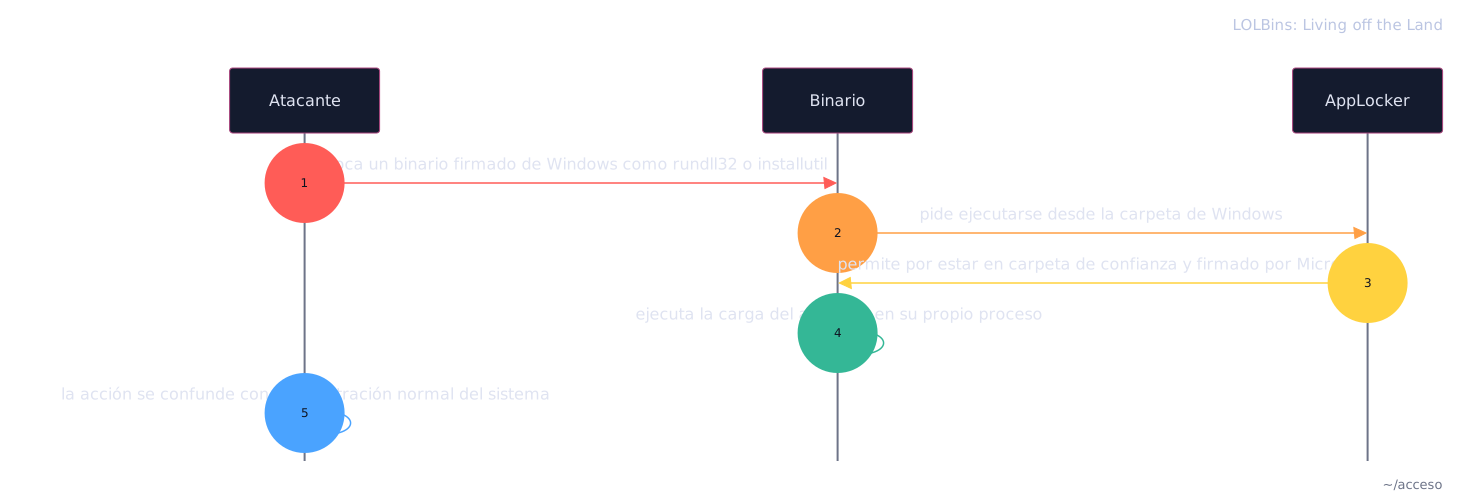
Cómo ejecutar
Enumeración
Con solo binarios que ya trae Windows, leer el dominio: net lista las cuentas
y los miembros de Domain Admins, wmic da el nombre y el dominio del host. No
sube ninguna herramienta:
Ejecución
Descargar la carga con certutil.exe, un binario firmado por Microsoft. Su uso
legítimo es manejar certificados, pero también trae ficheros por HTTP:
Ejecutar la carga en memoria con PowerShell. No toca el disco, así que no deja un binario nuevo que detectar; el proceso corre con los permisos del host:
Otros binarios firmados corren código igual: rundll32.exe <FILE>,<FUNC> llama a
una función exportada de un DLL; InstallUtil.exe /logfile= /LogToConsole=false /U \<FILE> corre código por el método Uninstall; wmic /node:\<HOST> /user:\<DOMAIN>\\<USER> process call create "\<FILE>" lanza un proceso en otro
equipo.
Limpieza
Borrar el fichero que dejó el cradle de certutil:
Cómo defenderse
Detecta por comportamiento: rundll32 o installutil que lanzan una shell o abren una conexión de red son sospechosos aunque tengan firma válida.