Qué es
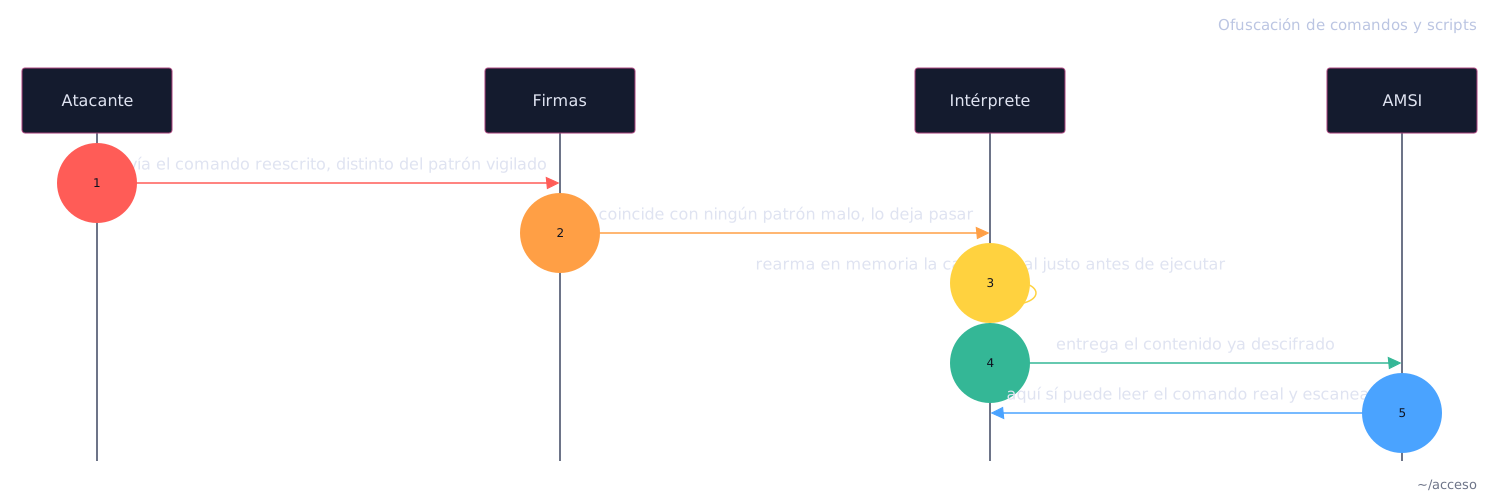
La ofuscación reescribe un comando para que corra igual pero se escriba distinto. Así evade la detección que compara el texto literal del comando. El atacante ejecuta su herramienta sin disparar la alarma.
Cómo funciona
La detección por firmas compara el texto literal del comando con una lista de patrones malos. La ejecución solo depende del efecto, no de cómo se escribe. La ofuscación separa las dos cosas: cambia la forma, conserva el efecto. El intérprete rearma la cadena real en memoria justo antes de correr. Ese rearmado es el límite: AMSI y el registro de bloques de script leen el contenido ya descifrado.
Cómo ejecutar
Ejecución
Codificar el comando como Base64 y correrlo con -enc. PowerShell espera
UTF-16LE. El texto que ve el defensor es la cadena Base64, no el comando real,
pero el efecto es el mismo:
Decodificar y ejecutar en memoria con IEX, sin escribir el comando en claro en
la línea de órdenes:
Trucos de cadena, sin herramientas. La shell rearma el nombre al ejecutar:
Invoke-Expression se parte en dos trozos o se guarda al revés, así que ningún
token dice el nombre vigilado:
Existen herramientas dedicadas para automatizar esto:
Invoke-Obfuscation -ScriptPath <FILE> -Command 'TOKEN\ALL\1' -Quiet reescribe
un script de PowerShell entero, e Invoke-DOSfuscation hace lo mismo con
sintaxis de cmd.exe. En Linux el patrón Base64 equivale a
base64 -d <<< '<BASE64>' | bash.
Cómo defenderse
Usa EDR por comportamiento con AMSI activo: inspecciona el contenido ya descifrado en memoria, donde la ofuscación no protege.