Qué es
La ejecución lateral con DCOM abusa de Distributed COM para correr comandos en un host remoto. Llama a un método de una aplicación de Windows ya instalada y de confianza. No copia una herramienta ni instala un servicio: el comando lo lanza un proceso legítimo.
Cómo funciona
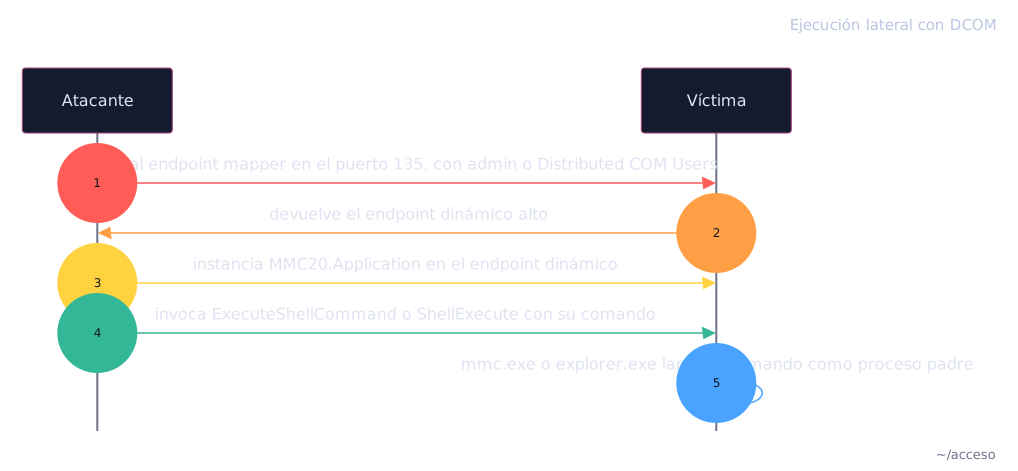
COM es el modelo de objetos de software de Windows. DCOM es ese modelo hecho remoto: el objeto se crea y corre en otra máquina por RPC. Unos pocos objetos registrados exponen métodos cuyo único fin es lanzar un programa. MMC20.Application expone ExecuteShellCommand. ShellWindows y ShellBrowserWindow exponen ShellExecute. El atacante instancia uno de esos objetos en el host remoto y llama al método con su comando. El comando corre en el destino, pero el proceso padre es la aplicación legítima: mmc.exe o explorer.exe, no un servicio nuevo. No hay nada que parchear: es abuso de una función que trabaja como fue diseñada. El objeto usa la identidad de quien autenticó, así que hace falta una cuenta administradora o del grupo Distributed COM Users en el destino, más acceso RPC al puerto 135 y al rango dinámico alto.
Cómo ejecutar
Enumeración
Confirmar que el endpoint mapper de RPC responde en el destino. Es el punto de entrada por donde se instancia el objeto DCOM:
Ejecución
Instanciar MMC20.Application en el host remoto e invocar su método para
lanzar el comando. Lo ejecuta un proceso legítimo (mmc.exe), no un servicio
nuevo, así que no queda un objeto que borrar después:
Cómo defenderse
Recorta la pertenencia a Administradores locales y a Distributed COM Users: sin esos derechos en el destino, la técnica no corre.