Qué es
Kerberos es el protocolo de autenticación por defecto en Active Directory. Prueba tu identidad con tickets cifrados, no enviando la contraseña por la red. Cada ataque a Kerberos abusa de una propiedad de este flujo, así que entenderlo es el paso previo a todos.
Cómo funciona
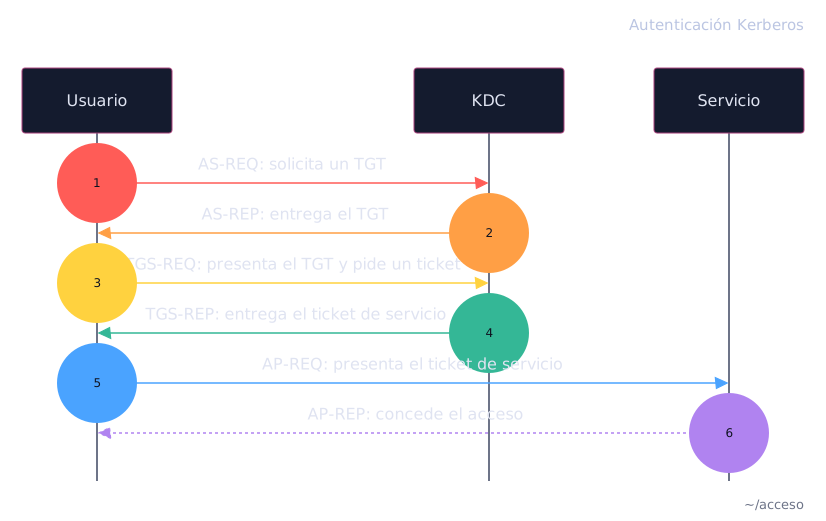
El KDC vive en el Domain Controller y conoce la clave secreta de cada cuenta. El flujo tiene tres fases. Fase AS: el usuario prueba su identidad una vez y recibe un TGT, cifrado con la clave del KDC. Fase TGS: el usuario presenta el TGT y recibe un ticket de servicio, cifrado con la clave de la cuenta de servicio. Fase AP: el usuario presenta ese ticket de servicio y accede. El servicio descifra el ticket, lee la identidad del usuario y decide el acceso por su cuenta. La contraseña no vuelve a viajar por la red: el objetivo pasa a ser el ticket y la clave que lo cifra. Quien roba o falsifica un ticket suplanta al usuario sin conocer la contraseña.
Cómo ejecutar
Fase AS
Probar la identidad una vez y recibir un TGT. El comando lo guarda en un
archivo de credenciales en caché (.ccache):
Fase TGS
Reutilizar ese TGT para pedir un ticket de servicio hacia un SPN, sin volver a enviar la contraseña:
Mirar dentro del TGT: el servicio es krbtgt/LUDUS.DOMAIN, va cifrado con la
clave del KDC, y sus flags (forwardable, renewable, pre_authent) marcan lo que
permite. Aquí se ve por qué el ticket, y no la contraseña, pasa a ser el
objetivo:
Fase AP
Presentar el ticket ante un servicio y acceder, usando Kerberos en vez de la contraseña:
Cómo defenderse
Trata la clave de la cuenta krbtgt como el secreto más crítico del dominio: quien la obtiene falsifica cualquier ticket.