Qué es
BloodHound recolecta las relaciones de Active Directory y las modela como un grafo. Un atacante consulta ese grafo y encuentra la cadena de permisos que lleva de una cuenta cualquiera hasta Domain Admin.
Cómo funciona
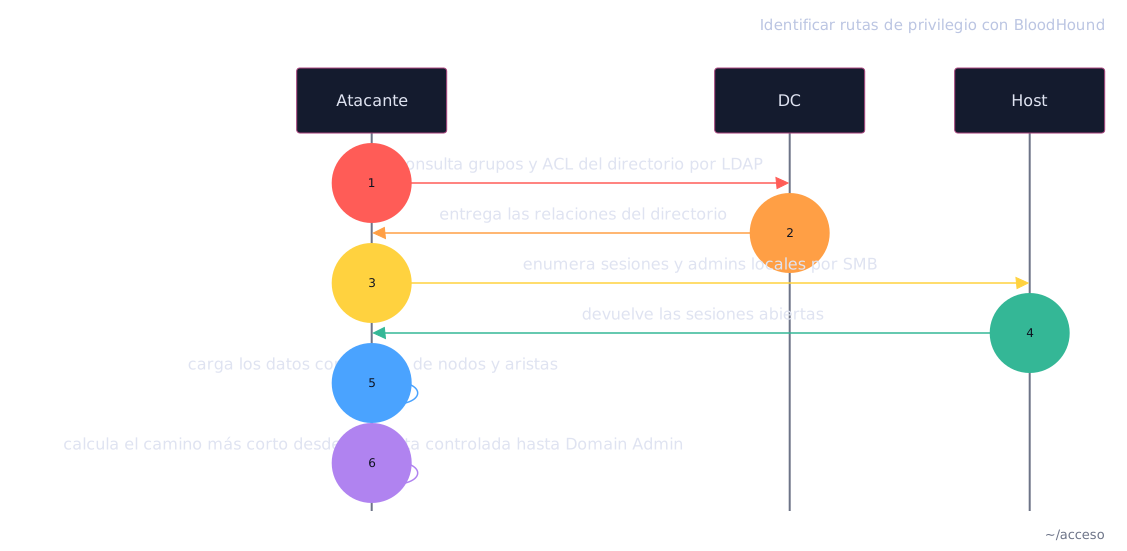
Active Directory guarda todas las relaciones entre objetos en el directorio: quién pertenece a cada grupo, qué permisos concede cada ACL, qué sesiones hay abiertas. Cualquier usuario autenticado lee casi todo eso por LDAP.
Un colector descarga esos datos. BloodHound los carga como nodos (usuarios, grupos, equipos) y aristas (relaciones como MemberOf, AdminTo o GenericAll).
Ningún permiso suelto parece peligroso. El riesgo es la cadena. Un algoritmo de camino más corto une esas aristas y devuelve los saltos exactos desde una cuenta controlada hasta el objetivo.
Cómo ejecutar
Recolectar el dominio con el ingestor de BloodHound desde Linux, con una credencial de dominio. El ingestor consulta LDAP y enumera cada equipo; el grafo resultante revela las rutas hacia privilegios altos:
En la interfaz, marca las cuentas comprometidas como "owned" y busca el camino más corto a Domain Admins con Cypher:
MATCH p=shortestPath((n {owned:true})-[*1..]->(g:Group {name:"DOMAIN ADMINS@<DOMAIN>"})) RETURN pCómo defenderse
Audita y elimina las ACL peligrosas (GenericAll, WriteDACL, ForceChangePassword) sobre grupos y cuentas privilegiadas.