Qué es
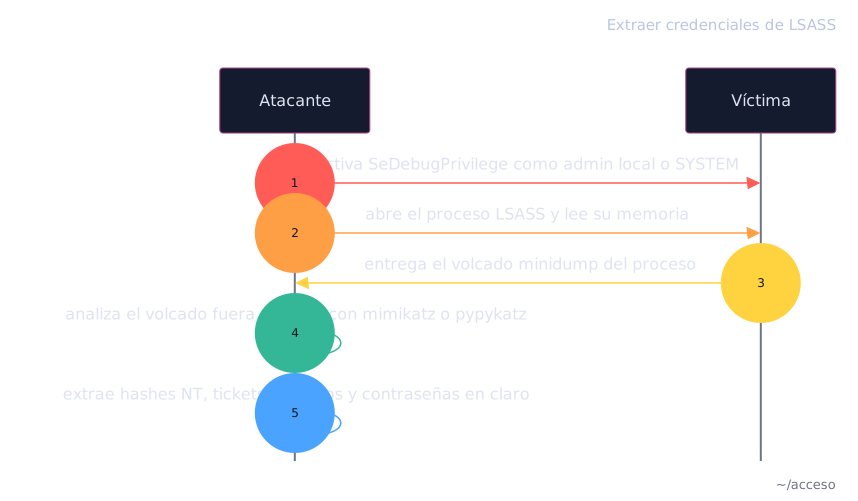
Extraer credenciales de LSASS lee la memoria del proceso LSASS de Windows. Recupera los hashes NT, los tickets Kerberos y, a veces, contraseñas en texto plano. Entrega las credenciales de cada cuenta que inició sesión en el host desde el último reinicio.
Cómo funciona
Windows guarda material de autenticación en LSASS para el inicio de sesión único. Así el sistema se autentica a recursos de red sin volver a pedir la contraseña. Leer esa memoria exige SeDebugPrivilege, que trae el administrador local o SYSTEM. El atacante lee LSASS en vivo, o vuelca el proceso a un archivo y lo analiza fuera de línea. El volcado fuera de línea evade parte de la detección del endpoint.
Cómo ejecutar
Ejecución
Con una credencial de administrador sobre el host, volcar la memoria de
LSASS de forma remota y recuperar lo que guarda. El (Pwn3d!) confirma el
acceso; la salida trae los tickets Kerberos y el hash NT de cada cuenta que
tiene una sesión activa en el equipo:
Limpieza
Quitar el acceso de laboratorio. En una intervención real, además, se rota
toda credencial que aparezca en el volcado (aquí domainadmin) y la clave de
krbtgt, para invalidar los tickets robados:
Cómo defenderse
Activa Credential Guard: aísla el material de credenciales con seguridad basada en virtualización y las lecturas normales de LSASS ya no lo alcanzan.