Qué es
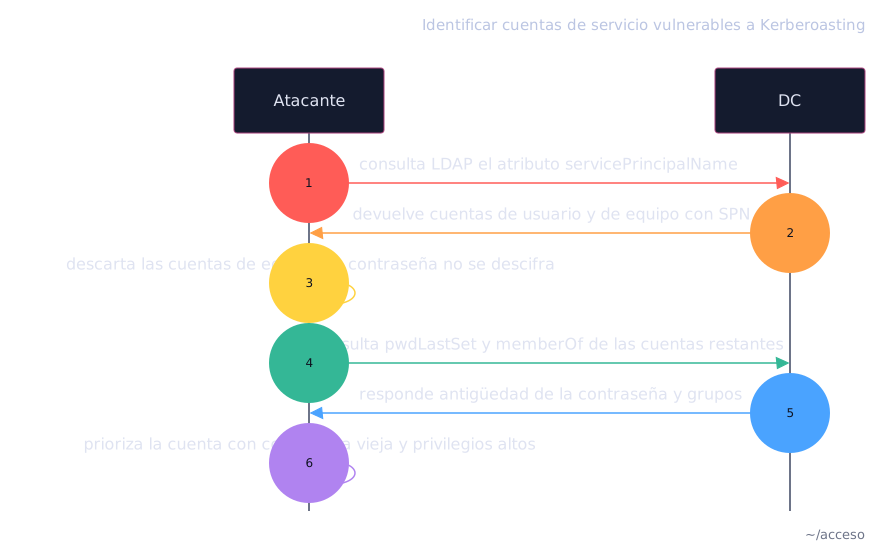
Esta técnica busca cuentas de usuario con un SPN registrado en el dominio. Descarta las que no sirven y deja las que sí valen: contraseña vieja y privilegios altos. El atacante termina con una lista corta de objetivos antes del Kerberoasting.
Cómo funciona
Un SPN en una cuenta de usuario significa que el KDC entrega un ticket TGS cifrado con el hash de esa cuenta. Cualquier usuario autenticado del dominio lee el atributo servicePrincipalName por LDAP, sin permisos especiales.
Las cuentas de equipo también tienen SPN, pero su contraseña es larga, aleatoria y la gestiona la máquina: no se descifra. Solo las cuentas de usuario sirven como objetivo.
Dos datos ordenan la lista. El atributo pwdLastSet dice hace cuánto no cambia la contraseña. La pertenencia a grupos dice cuánto acceso da la cuenta. Una cuenta de servicio en un grupo privilegiado con contraseña de años es el objetivo. El resto es ruido.
Cómo ejecutar
Cualquier usuario autenticado puede listar las cuentas de usuario que tienen un SPN registrado. Esas son las candidatas a Kerberoasting:
Cómo defenderse
Pasa las cuentas de servicio a gMSA y quita los SPN que ya nadie usa: la lista de objetivos se queda casi vacía.