Qué es
Enumerar grupos privilegiados lista los miembros de los grupos que controlan el dominio. Cualquier usuario autenticado pide esa lista, sin privilegios extra. El atacante ve a quién atacar después: administradores, cuentas de servicio y cuentas olvidadas.
Cómo funciona
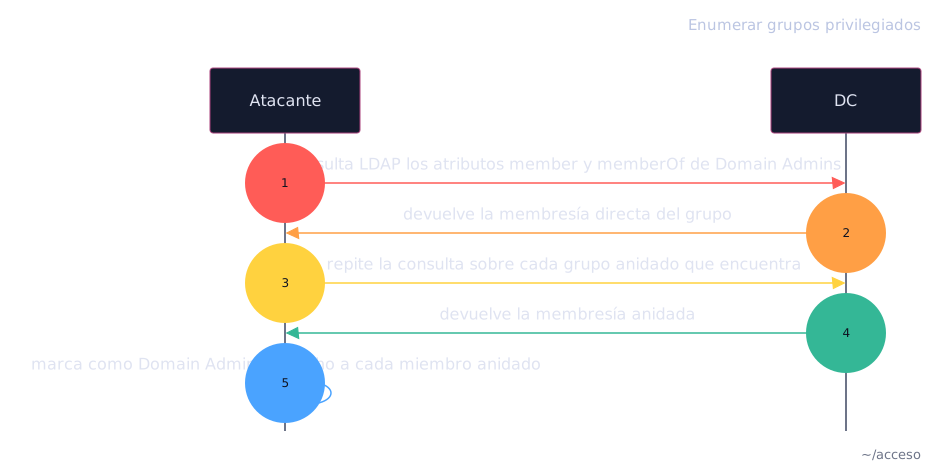
El directorio guarda la membresía de grupo en atributos LDAP (member y memberOf). Cualquier usuario autenticado los lee. Está así por diseño: los servicios necesitan resolver permisos. El atacante usa ese mismo acceso para mapear quién controla el dominio. La consulta recursiva descubre la membresía anidada: quien está dentro de un grupo anidado en Domain Admins es Domain Admin de hecho.
Cómo ejecutar
Con una credencial del dominio, consultar por LDAP los miembros directos del grupo Domain Admins:
Cómo defenderse
Reduce la membresía de los grupos Tier 0 al mínimo justificado: cada miembro de más es un objetivo de más.