Qué es
Golden Ticket es un TGT de Kerberos falsificado con el hash de la cuenta krbtgt. Con ese hash el atacante emite tickets válidos para cualquier identidad del dominio, con los grupos y la duración que quiera. Es persistencia: el ticket sigue vivo aunque cambien la contraseña de la cuenta suplantada.
Cómo funciona
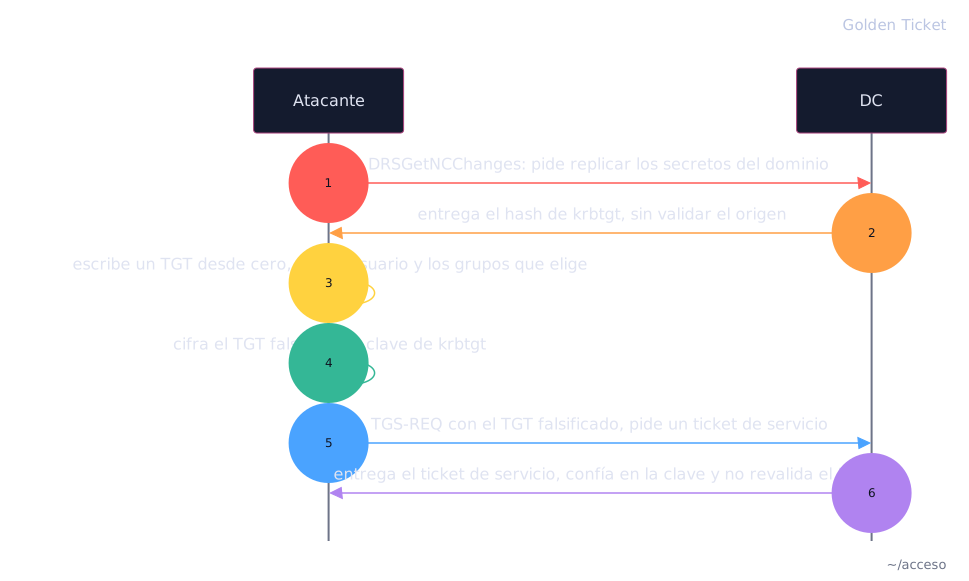
Los Domain Controllers confían en cualquier TGT que se descifre con la clave de krbtgt. No revalidan la identidad que va dentro.
Con el hash de krbtgt el atacante arma un TGT desde cero. Escribe el usuario, los grupos y la duración que quiere dentro del PAC. Lo cifra con la clave de krbtgt. El dominio no puede distinguirlo de uno legítimo.
Por eso cambiar la contraseña de la cuenta suplantada no sirve. El ticket nunca dependió de ella. Solo dependió de la clave de krbtgt.
Cómo ejecutar
Enumeración
Sacar el hash de krbtgt por DCSync. Es la única clave que hace falta para forjar; la salida trae el hash NT y la clave AES:
Ejecución
Falsificar el TGT con la clave de krbtgt. Guarda un archivo .ccache con la
identidad suplantada. Server 2022 con la mitigación PAC_REQUESTOR obliga a
forjar sobre un RID que exista en el dominio:
Cargar el ticket y ejecutar en el Domain Controller. El dominio lo acepta como legítimo porque se descifra con la clave de krbtgt:
Limpieza
Rotar la contraseña de krbtgt dos veces. Es lo único que invalida los tickets ya falsificados:
Cómo defenderse
Cambia la contraseña de krbtgt dos veces: es lo único que invalida los tickets ya falsificados.