Qué es
DCShadow registra un Domain Controller falso y escribe cambios de atributo en Active Directory por el canal de replicación. El controlador que los recibe anota una sincronización, no una modificación: nadie queda como autor del cambio. Resultado: persistencia sigilosa que sobrevive a reinicios y a cambios de contraseña.
Cómo funciona
Los Domain Controllers se sincronizan entre ellos por replicación. Un controlador acepta cualquier cambio que llega de lo que cree que es otro controlador. No lo audita como acción de usuario: confía en el servidor par.
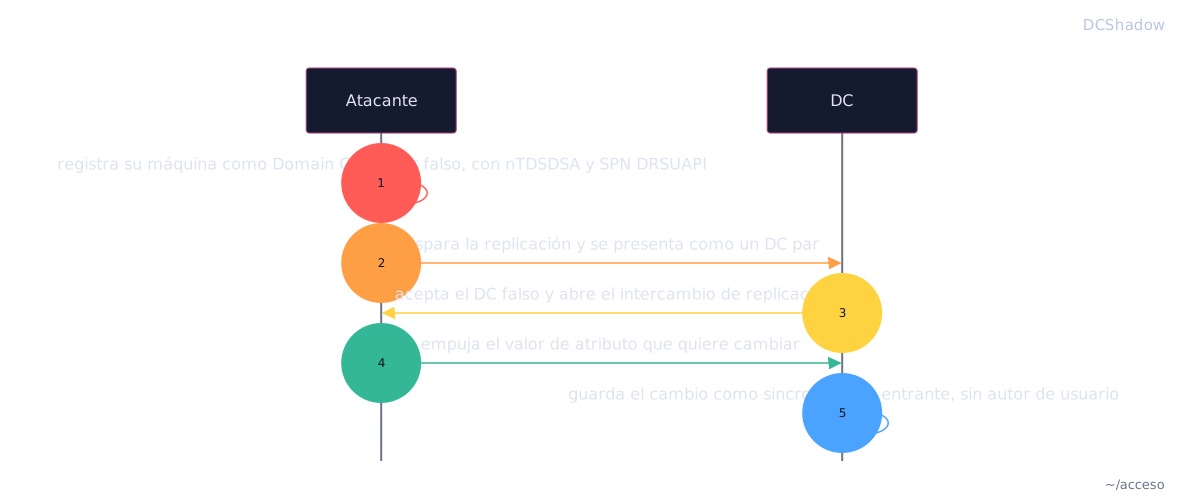
El atacante disfraza su máquina de Domain Controller. Añade un objeto nTDSDSA bajo un servidor nuevo en la partición de Configuración. Registra el SPN de replicación (DRSUAPI) en un objeto de equipo. Responde las llamadas RPC de replicación como lo haría un controlador real.
Con eso dispara la replicación y empuja los valores de atributo que quiere. El controlador legítimo los acepta y los guarda como replicación entrante normal. Anota un evento de sincronización, no una modificación de objeto. Al terminar, el objeto de servidor falso se borra y no queda rastro del origen.
Cómo ejecutar
Enumeración
Elegir el objeto a modificar y ver su estado actual. Aquí el objetivo lleva una
description conocida; el ataque la va a sobrescribir por replicación:
Ejecución
Primera instancia de mimikatz: el Domain Controller falso. Corre como SYSTEM,
registra un servidor nTDSDSA falso en la partición de Configuración, levanta el
servidor RPC de replicación y espera. Este ejemplo escribe la description; el
mismo empuje sirve para un atributo de persistencia como sidHistory o
primaryGroupID:
Segunda instancia, con derechos de Domain Admin: dispara la replicación. El controlador legítimo pide el cambio al DC falso y lo guarda como sincronización entrante. Al terminar, mimikatz borra el servidor falso:
El cambio queda en el controlador real. La marca whenChanged avanza, pero el
registro lo anota como replicación, no como una modificación con autor:
Para correr DCShadow sin ser Domain Admin, primero se delegan los derechos
mínimos con Set-DCShadowPermissions -FakeDC \<HOST> -SAMAccountName \<USER> -Username \<USER> (Nishang), que concede solo los ACE de replicación necesarios.
Limpieza
Borrar el objeto de prueba y confirmar que no queda ningún servidor falso en la partición de Configuración (mimikatz lo quita al terminar el empuje):
Cómo defenderse
Restringe los derechos de replicación (DS-Install-Replica, DS-Replication-Manage-Topology, DS-Replication-Synchronize) a los controladores de dominio reales: sin ellos, nadie registra un controlador falso.