Qué es
Enumerar la política de contraseñas del dominio lee las reglas que rigen cada cuenta. Con esas reglas el atacante calcula cuántos intentos de spray son seguros. También sabe si un hash robado se descifra fuera de línea o no.
Cómo funciona
Active Directory guarda la política por defecto como atributos del objeto de dominio. Cualquier usuario autenticado los lee por LDAP. Los atributos clave: longitud mínima, complejidad, umbral de bloqueo, duración del bloqueo, ventana de reinicio, historial y edad máxima. En dominios mal configurados, una sesión NULL por SMB o un bind anónimo LDAP entrega lo mismo sin credenciales. Las políticas detalladas (FGPP) sobrescriben la política por defecto por grupo: una FGPP débil en cuentas de servicio anula una política fuerte.
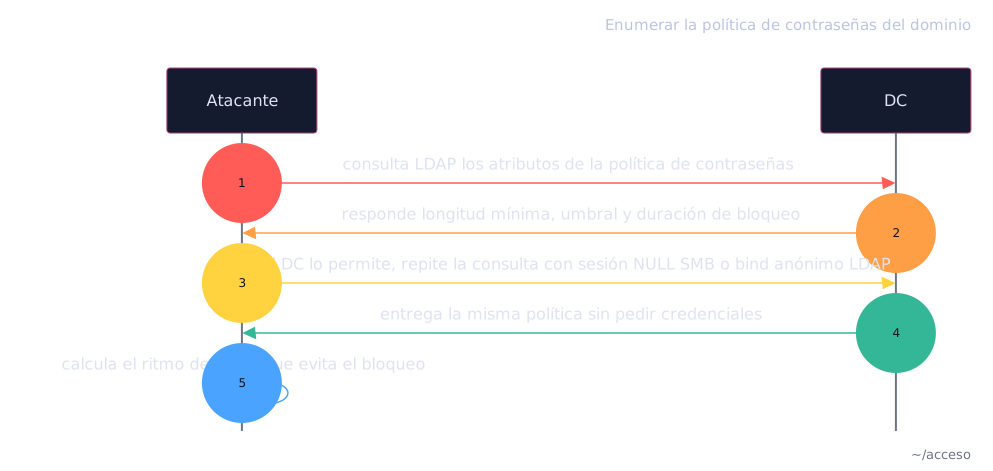
Cómo ejecutar
Con cualquier credencial del dominio, leer la política de contraseñas sobre SMB. Los valores que guían un ataque posterior son el umbral de bloqueo, la longitud mínima y si se exige complejidad:
Cómo defenderse
Sube la longitud mínima a 14 o más: el descifrado fuera de línea de patrones comunes deja de ser viable.