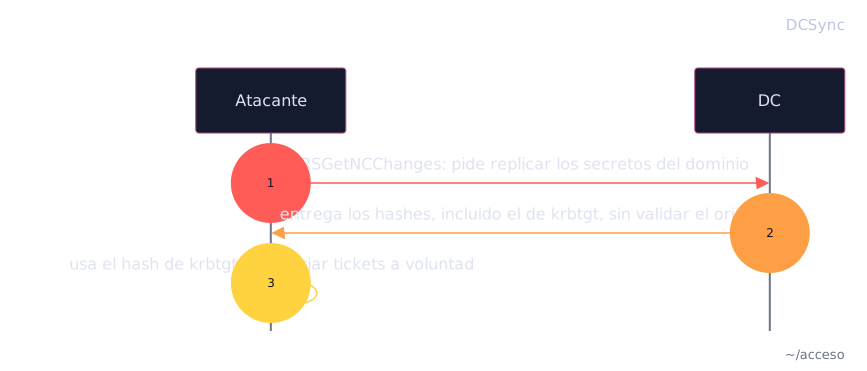
DCSync abusa del protocolo de replicación de Active Directory para pedir los
hashes de contraseña de cualquier cuenta del dominio. No toca el disco, la
memoria ni los procesos del Domain Controller. Con el hash de krbtgt, el
atacante se queda con el dominio entero.
Los Domain Controllers se sincronizan con un protocolo de replicación.
Se piden los cambios entre ellos, incluidos los hashes.
El controlador entrega esos datos a cualquier cuenta que tenga dos derechos
sobre el objeto de dominio: DS-Replication-Get-Changes y
DS-Replication-Get-Changes-All.
El protocolo no comprueba si quien pide es de verdad un Domain Controller.
Solo comprueba los derechos.
Una estación de trabajo con esos derechos recibe los hashes igual que un socio
de replicación.