Qué es
La persistencia con AdminSDHolder abusa de una plantilla de seguridad de Active Directory para reinstalar un permiso privilegiado cada hora. El atacante conserva control sobre los grupos protegidos sin dejar una contraseña que rotar ni una membresía visible que revisar.
Cómo funciona
AdminSDHolder es una plantilla. Su ACL define los permisos correctos de los grupos protegidos, como Domain Admins y Enterprise Admins.
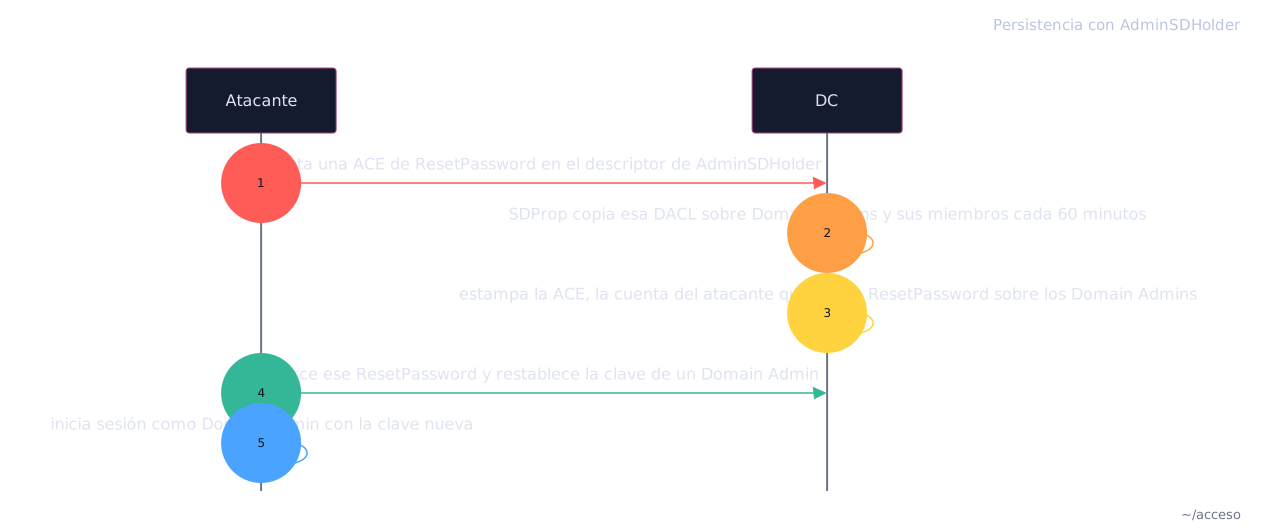
SDProp corre en el controlador con el rol PDC emulator cada 60 minutos. Compara cada grupo protegido contra la plantilla y sobrescribe lo que no coincide.
SDProp confía en la plantilla. No pregunta cómo llegó cada permiso.
El atacante añade su propia ACE a AdminSDHolder, por ejemplo ResetPassword para una cuenta que controla.
En el siguiente ciclo, el controlador estampa esa ACE en Domain Admins y en el resto de grupos protegidos.
Quitar el permiso del grupo no sirve: la ACE vive en la plantilla, no en el grupo. SDProp la repone en su próxima pasada.
Requisito: privilegio alto ya obtenido, con escritura sobre la ACL de AdminSDHolder. Domain Admin lo tiene por defecto.
Cómo ejecutar
Ejecución
Ya con privilegio alto, plantar una ACE de ResetPassword sobre la plantilla AdminSDHolder a favor de una cuenta que se controla:
SDProp corre en el PDC cada 60 minutos y se puede forzar con el atributo
runProtectAdminGroupsTask. En su siguiente pasada, estampa la ACE plantada
sobre los grupos protegidos, como Domain Admins:
Limpieza
Quitar la ACE de la plantilla AdminSDHolder. Mientras siga ahí, limpiar el grupo no sirve: SDProp la repone:
Forzar otra pasada de SDProp para que borre la copia ya propagada, y eliminar
la cuenta desechable (ACEs ... : 0, restantes: 0):
Cómo defenderse
Audita la DACL del objeto AdminSDHolder y alerta ante cualquier cambio en su descriptor: limpiar los grupos protegidos no sirve mientras la ACE siga en la plantilla.