Qué es
Un bypass de AMSI desactiva el escáner que Windows pone frente a los scripts. El atacante corre su carga en memoria sin que la inspeccionen. Herramientas conocidas que antes se bloqueaban vuelven a pasar.
Cómo funciona
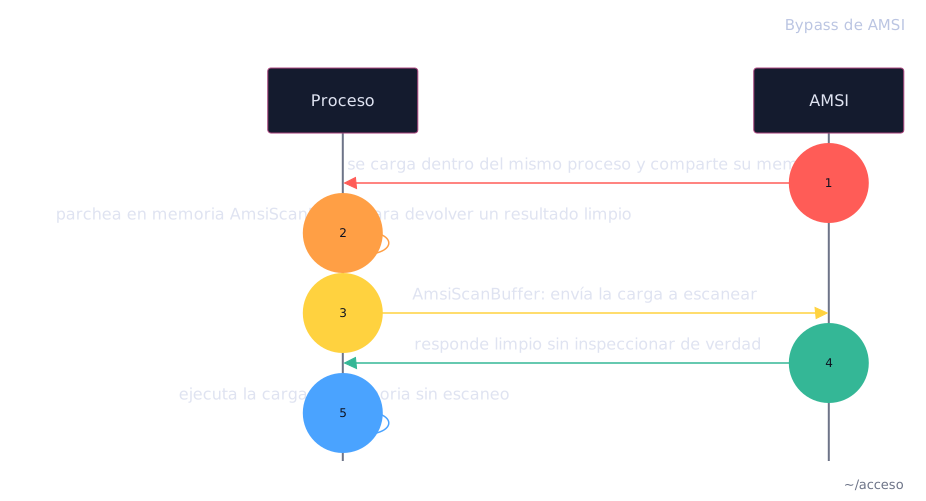
El escáner de AMSI se carga dentro del mismo proceso que vigila. Comparte memoria y permisos con el código que inspecciona. Por eso el proceso puede modificar su propio estado de AMSI. Hay cuatro palancas:
- Parchear en memoria la función AmsiScanBuffer para que devuelva un resultado limpio sin escanear.
- Cambiar por reflexión la bandera interna amsiInitFailed a verdadero: la sesión de PowerShell salta todo escaneo.
- Ofuscar la carga para que la firma no la reconozca.
- Usar PowerShell 2.0, un motor viejo que nunca llevó AMSI.
Ninguna palanca pide privilegios altos: basta una sesión de usuario.
Cómo ejecutar
Enumeración
Confirmar que AMSI vigila. La cadena de prueba oficial de Microsoft no hace daño, pero AMSI la trata como maliciosa y bloquea el script entero. Si sale este error, el escáner está activo:
Ejecución
Apagar AMSI en la sesión actual y correr la misma cadena. La palanca es la
bandera interna amsiInitFailed: puesta en verdadero, PowerShell salta todo
escaneo. El truco está en que la propia línea del bypass pasa por el escáner
antes de correr, así que la firma de la versión directa ([Ref].Assembly...) la
detecta al vuelo. Aquí los nombres AmsiUtils y amsiInitFailed se arman con
códigos de carácter y los métodos de reflexión se llaman por variable, así que
la firma no reconoce ningún token. La cadena que antes se bloqueaba ahora sale:
El bypass vive solo en ese proceso: una sesión nueva vuelve a tener AMSI activo.
Otras palancas apuntan al mismo fin: AmsiTrigger_x64.exe -i <FILE> halla la
cadena exacta que marca la firma antes de ofuscar; parchear en memoria
AmsiScanBuffer la deja devolver siempre limpio; y powershell.exe -version 2
usa un motor que nunca llevó AMSI, cuando el runtime viejo está disponible.
Cómo defenderse
Activa el registro de bloques de script de PowerShell: captura lo que iba a ejecutarse aunque AMSI caiga.