Qué es
La Unconstrained Delegation deja que un servidor guarde el TGT de cualquier usuario que se autentica en él. Quien controla ese servidor roba esos TGT y suplanta a cada usuario. Si se autentica un Domain Admin o un controlador de dominio, el atacante se lleva su identidad.
Cómo funciona
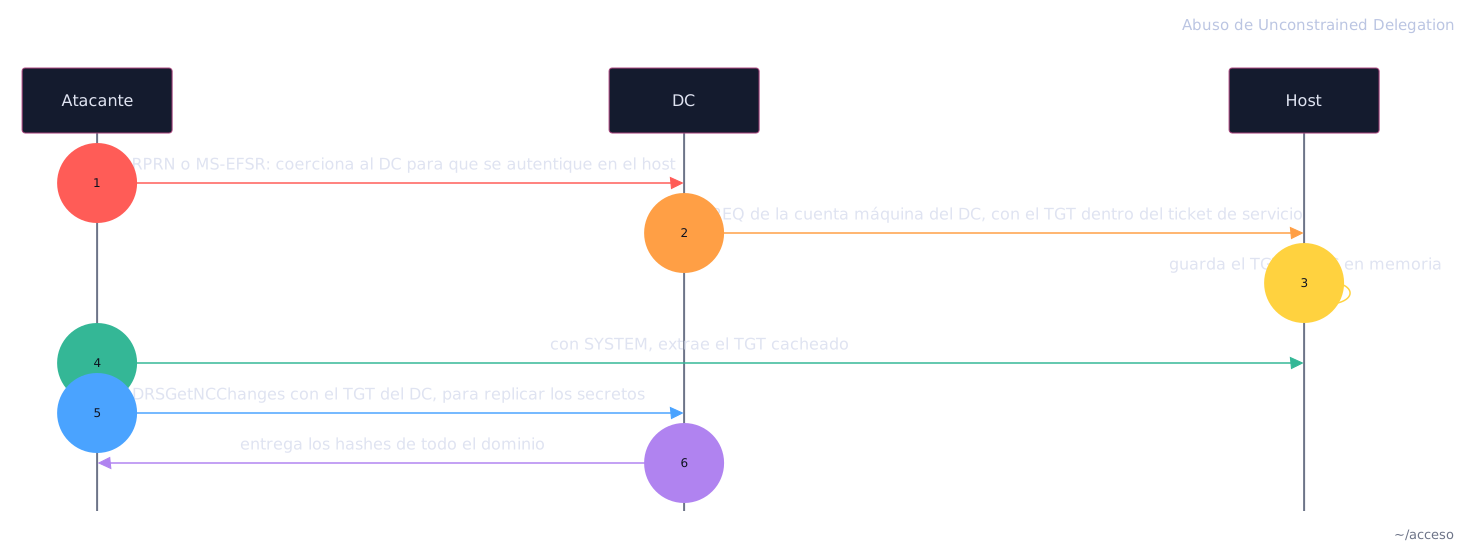
El usuario se autentica por Kerberos a un servicio del host con delegación sin restricciones. El KDC mete una copia del TGT del usuario dentro del ticket de servicio. El host guarda ese TGT en memoria para actuar en nombre del usuario. No hay límite de alcance: ese TGT sirve para pedir tickets a cualquier servicio. Con acceso SYSTEM en el host, el atacante extrae todos los TGT cacheados. Si además fuerza a un Domain Controller a autenticarse (coerción), captura el TGT de la cuenta máquina del DC y llega a DCSync.
Cómo ejecutar
Enumeración
Con una cuenta común del dominio, buscar equipos con Unconstrained Delegation.
FAKE01$ la tiene activada; el DC siempre aparece porque delega por diseño:
Ejecución
Forzar al Domain Controller a autenticarse por Kerberos contra el host con delegación. La coerción usa el nombre del host, así que el DC pide un ticket de servicio y mete dentro su propio TGT:
El host controlado recibe esa autenticación y extrae el TGT reenviado de la cuenta de máquina del DC:
Con el TGT del DC, replicar los secretos del dominio por DRSUAPI (DCSync). Sale
el hash de krbtgt, la llave para forjar Golden Tickets:
Limpieza
Quitar la Unconstrained Delegation del host (aquí, eliminar el equipo de prueba y su registro DNS):
Cómo defenderse
Quita el flag TrustedForDelegation de todo servidor que no tenga un requisito documentado y vigente.