Qué es
El abuso de GPO usa un permiso de escritura sobre un objeto de directiva de grupo para ejecutar código en cada equipo dentro de su alcance. Una sola escritura llega a decenas o cientos de máquinas, con privilegios SYSTEM.
Cómo funciona
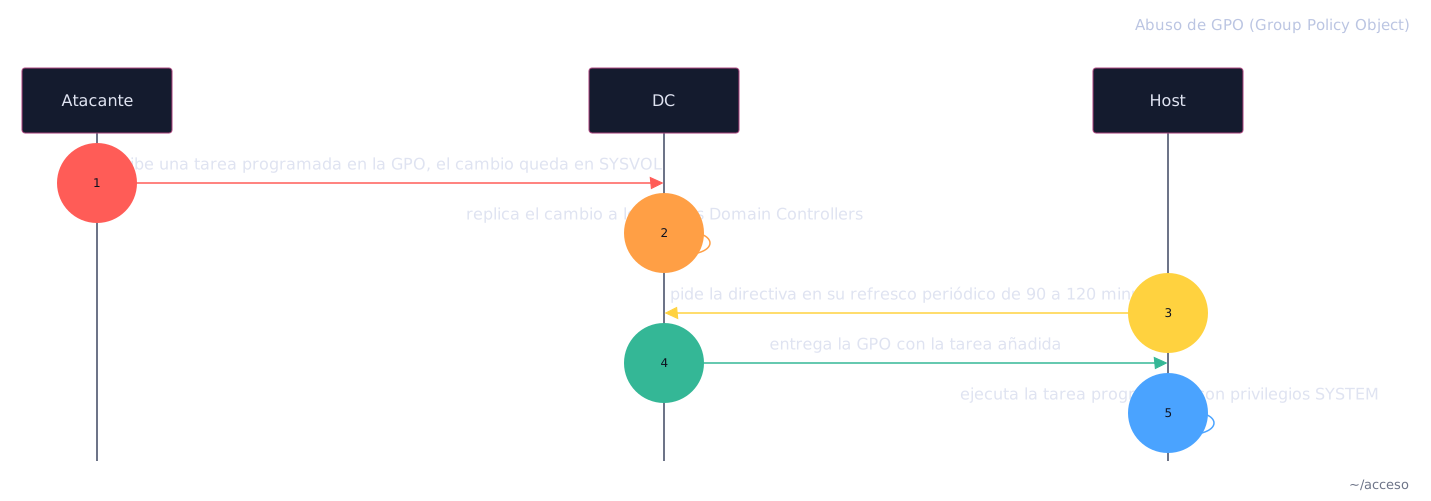
Las directivas de grupo entregan configuración a los equipos por el canal estándar de Windows. Cada equipo del alcance refresca la directiva cada 90 a 120 minutos y aplica lo que encuentra, con privilegios SYSTEM. Con permiso de escritura sobre la GPO, el atacante añade una tarea programada inmediata. El payload se escribe en SYSVOL, replica a los Domain Controllers y corre como SYSTEM en el siguiente refresco. El sistema no separa un cambio del administrador de uno del atacante: es el mismo canal de directiva. El alcance define el impacto: una GPO enlazada a la OU de Domain Controllers ejecuta en cada DC.
Cómo ejecutar
Enumeración
Buscar una GPO sobre la que la cuenta tiene permiso de escritura. Aquí
gpouser, una cuenta común, tiene derechos de edición completos sobre la GPO:
Ejecución
Con ese permiso, empujar un cambio de máquina por preferencias de grupo (GPP).
La GPO de esta demostración está enlazada a la OU de Domain Controllers, así
que el DC lo aplica como SYSTEM en su siguiente refresco. Aquí se escribe un
valor en HKLM; el mismo permiso de escritura entrega una tarea programada
inmediata para ejecutar código arbitrario como SYSTEM:
Forzar el refresco (o esperar el ciclo de 90 a 120 minutos) y confirmar que el cambio llegó a la máquina, aplicado con privilegios SYSTEM:
Limpieza
Borrar la GPO con su enlace y la cuenta de prueba:
Cómo defenderse
Audita las DACL de cada GPO y quita el permiso de escritura sin justificación, sobre todo en las enlazadas a Domain Controllers.