Qué es
El abuso de Constrained Delegation usa las extensiones S4U de Kerberos para suplantar a cualquier usuario ante un servicio. En muchas configuraciones el atacante rompe la restricción de servicio y alcanza más de lo previsto. El resultado suele ser acceso como administrador de dominio en el host de destino.
Cómo funciona
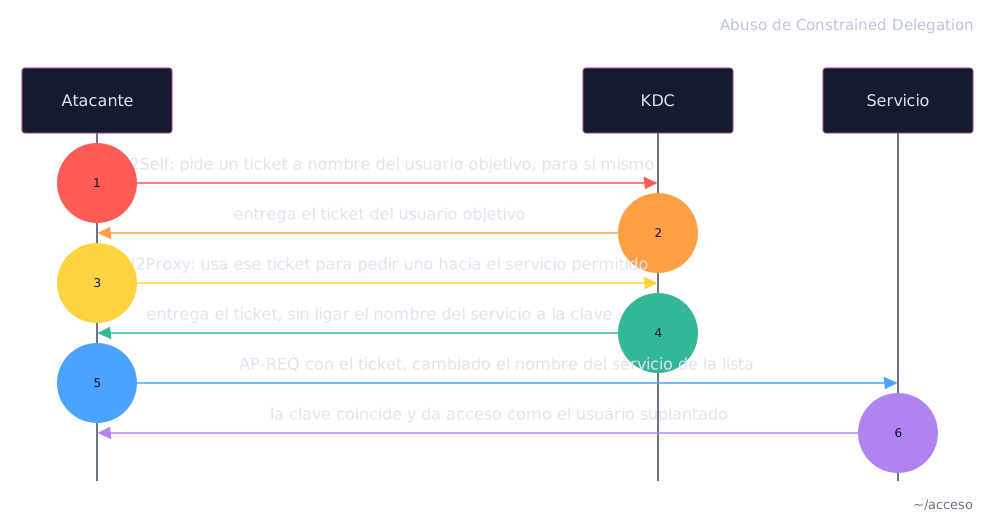
La Constrained Delegation se apoya en dos extensiones de Kerberos.
S4U2Self pide un ticket a nombre de cualquier usuario para el propio servicio.
S4U2Proxy usa ese ticket para pedir uno nuevo hacia un servicio de la lista permitida.
El nombre del servicio dentro del ticket no queda ligado a la clave que lo cifra.
Un ticket para CIFS/<HOST> sirve igual para LDAP/<HOST> porque la clave es la misma.
Así la restricción por servicio se cae y se llega a cualquier servicio del mismo host.
Con transición de protocolo se suplanta a un usuario aunque nunca se haya autenticado.
En RBCD el permiso se escribe en el objeto de destino: quien pueda modificar esa cuenta de equipo configura la delegación por su cuenta.
Cómo ejecutar
Enumeración
Buscar cuentas con delegación configurada. svc_deleg tiene Constrained
Delegation con transición de protocolo hacia cifs/AI-DC01-2022, así que puede
suplantar a cualquiera ante ese servicio sin que la víctima se autentique:
Ejecución
Con la cuenta controlada, pedir por S4U2Self más S4U2Proxy un ticket a nombre
de Administrator para el servicio permitido:
Usar el ticket contra el Domain Controller. La transición de protocolo hizo el
resto: se accede como Administrator, con lectura y escritura sobre sus
recursos:
Limpieza
Borrar la cuenta de servicio de laboratorio, con su SPN y su atributo de delegación:
Cómo defenderse
Agrega las cuentas sensibles al grupo Usuarios protegidos o márcalas como "no se puede delegar": eso bloquea la suplantación S4U.